售前顾问一对一沟通
获取专业解决方案
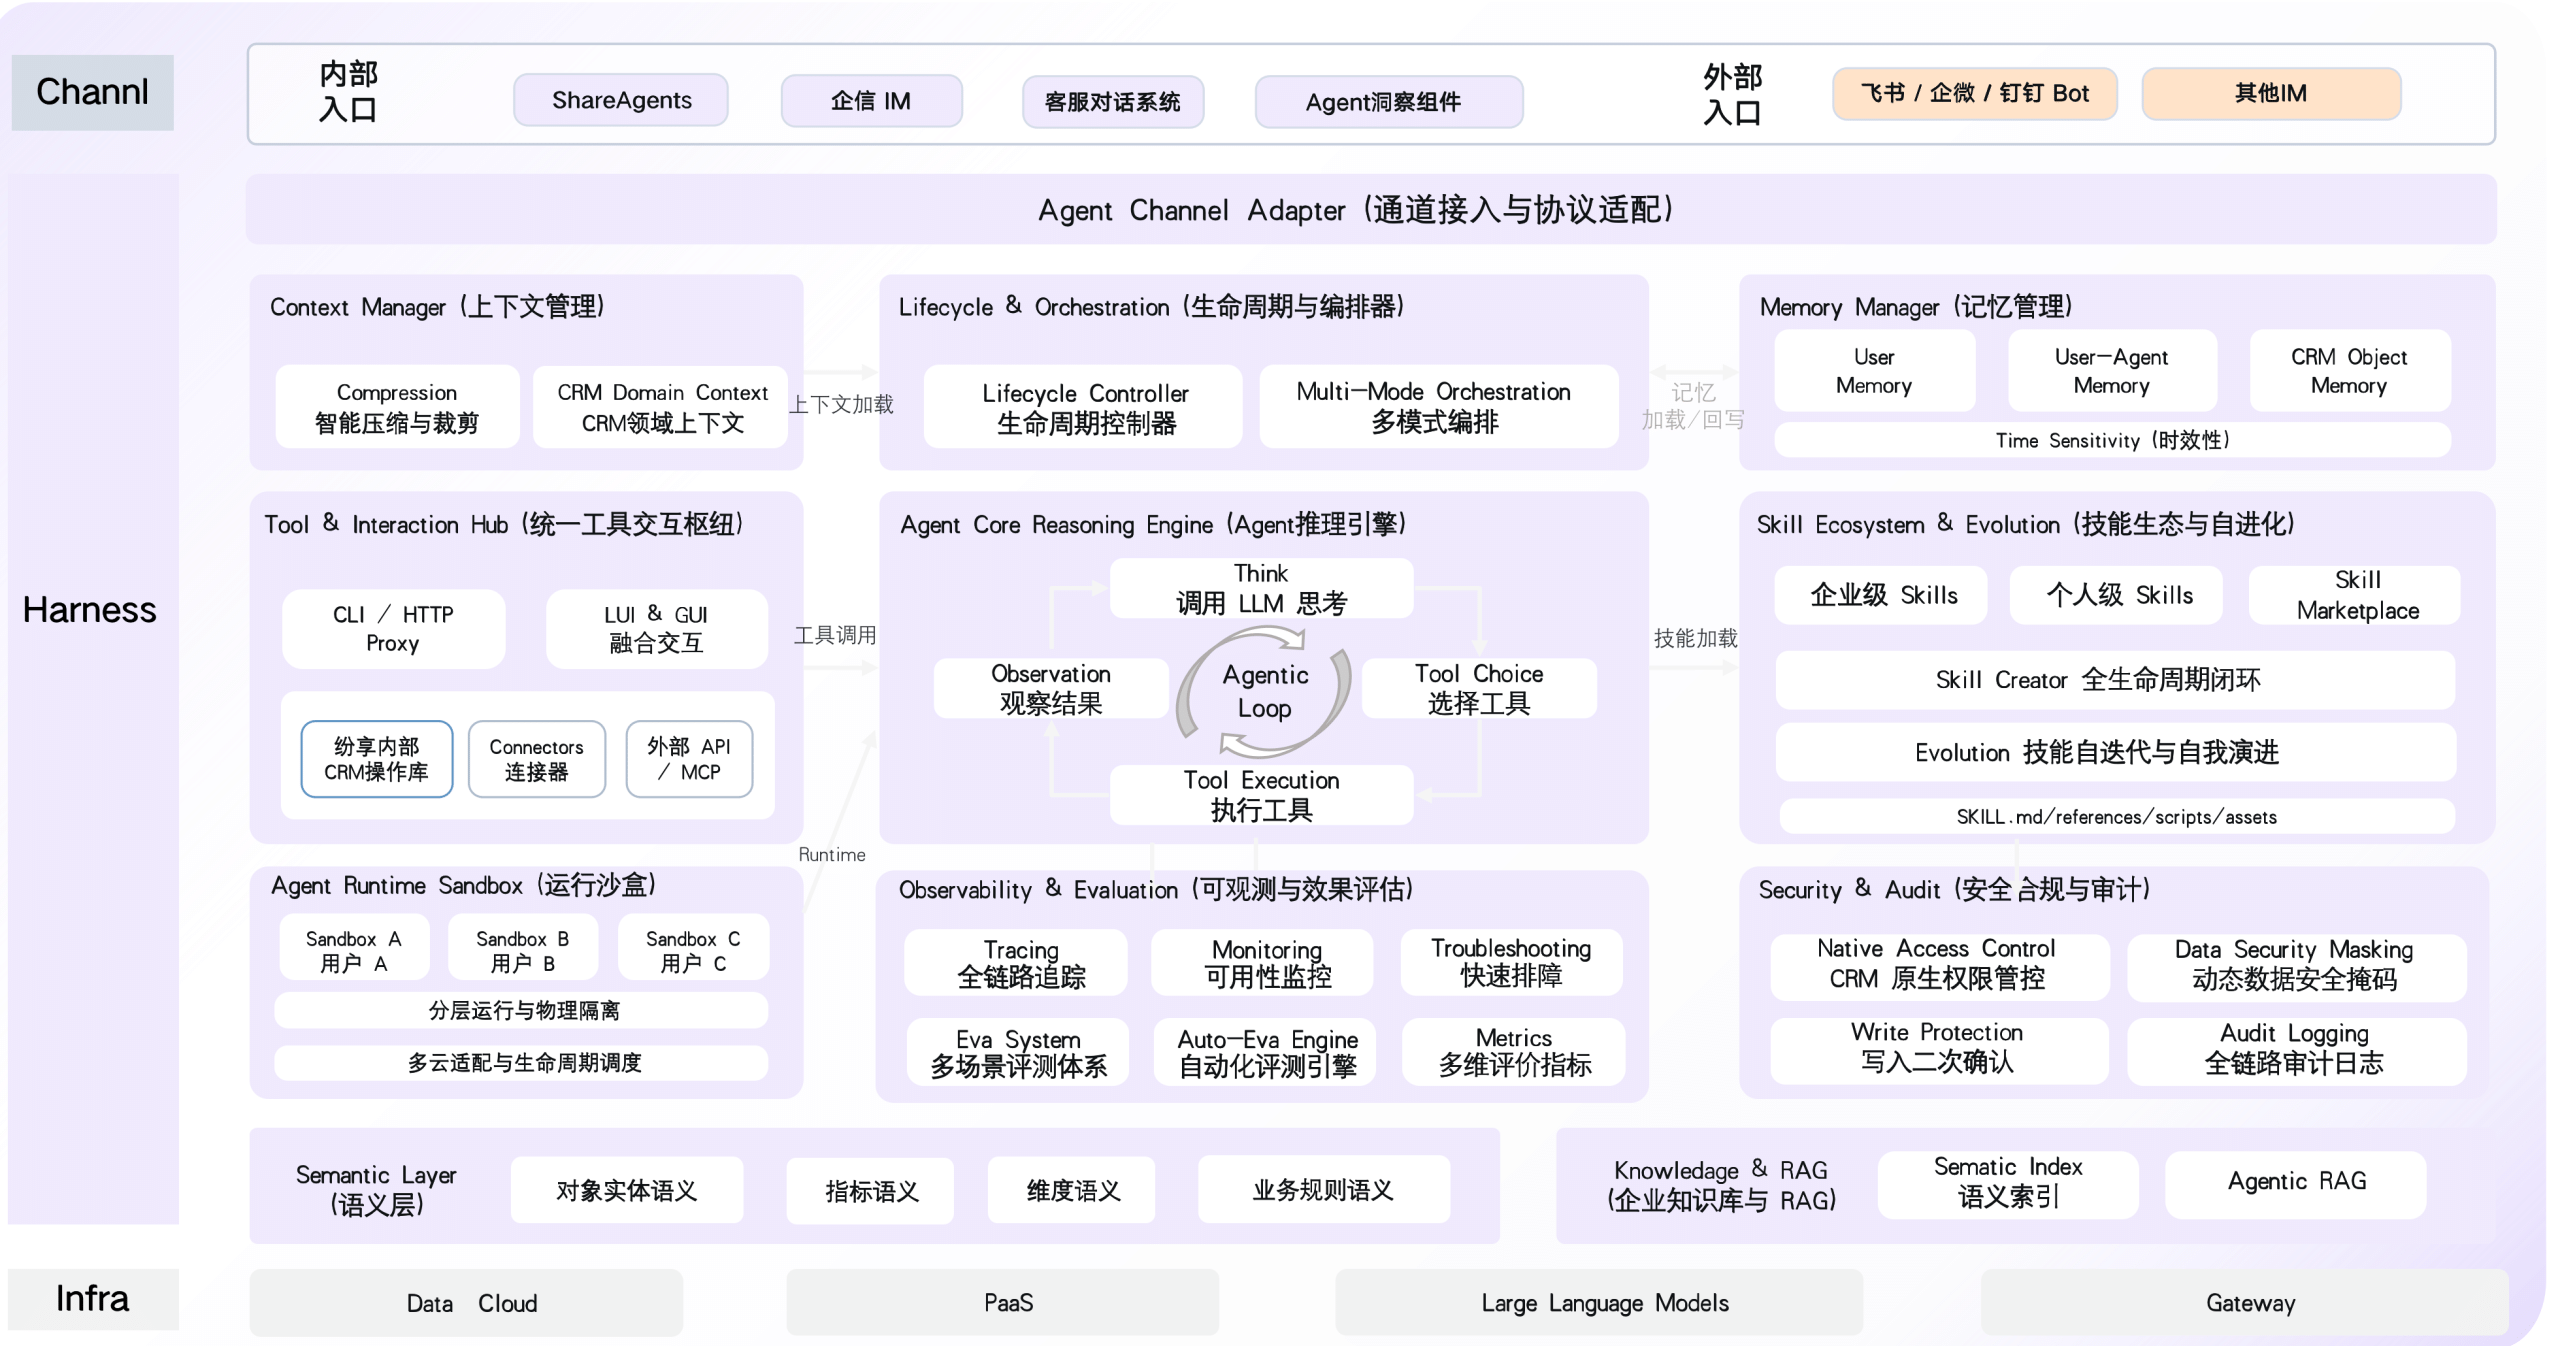
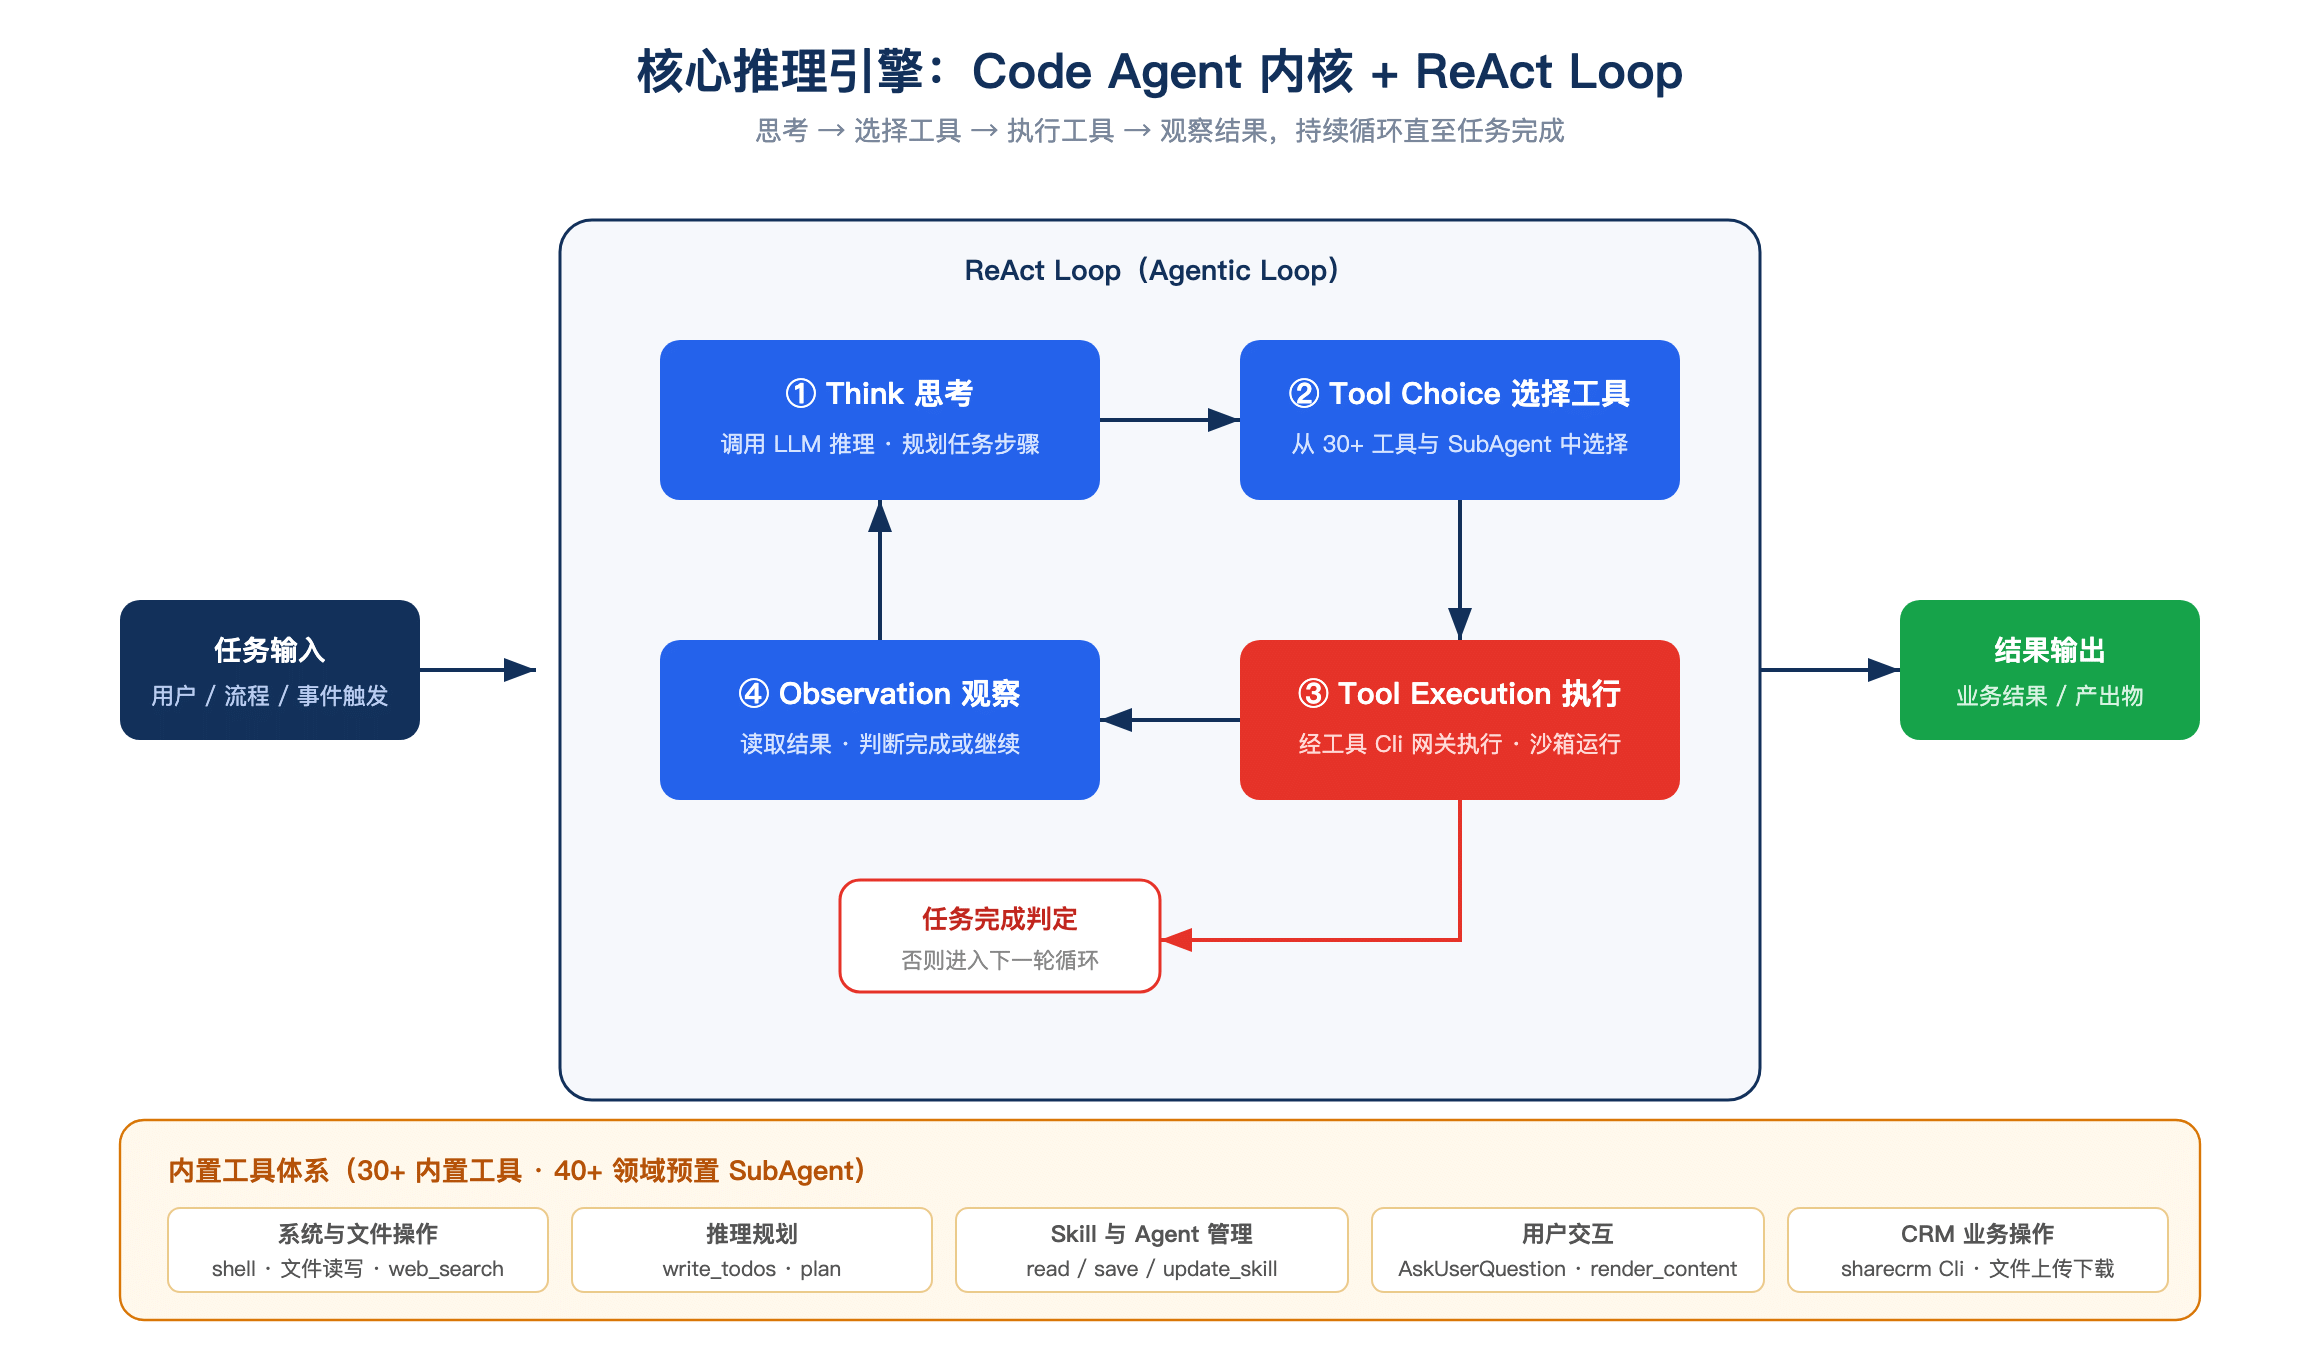
Agent 会写代码、会跑脚本、会改数据——这些都是高危动作。纷享销客AI技术平台ShareHive 的答案是把"执行"装进云端隔离沙箱,把"操作"收口到统一工具 Cli 网关,再用底层双基石与全链路六道防线守住边界。
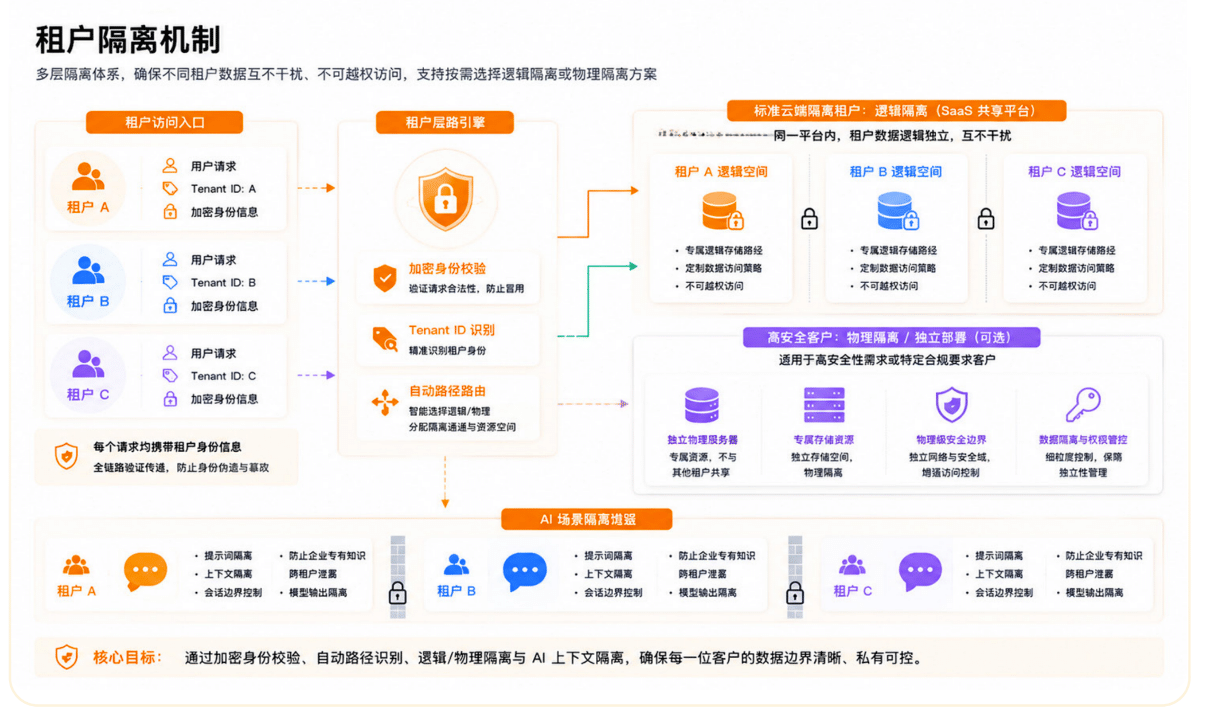
纷享销客AI技术平台ShareHive 为 Agent 提供了执行代码、生成并运行脚本、操作文件的能力——这些都是高危操作。作为企业级 Managed Agent 平台,ShareHive 采用独立 VM 级运行沙箱,并在网络、存储等层面与企业业务系统实施隔离,为 Agent 提供独立、安全、可控的云端执行环境:
"按人分配独立运行沙箱实例"这一条值得注意。它不是按任务、也不是按 Agent,而是按人——这直接决定了不同用户的运行环境互不可见,避免了一个人的 Agent 产物被另一个人的 Agent 读到。
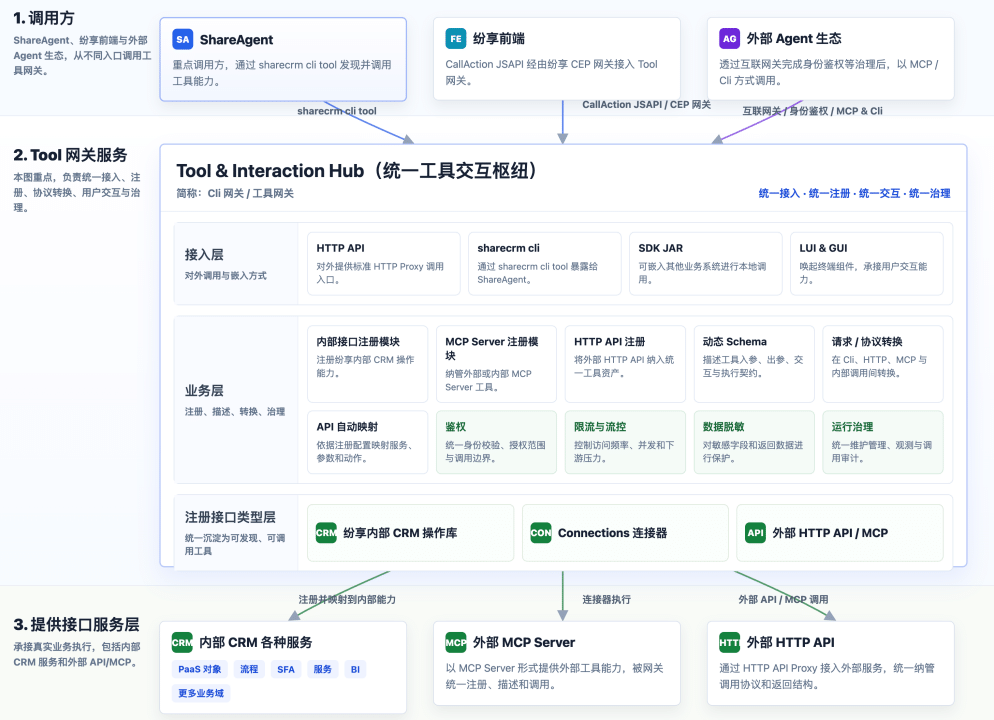
工具是 Agent 接触物理世界最重要的"手"。工具 Cli 网关承载两大核心用途:对内,面向 Agent 提供工具能力;对外,面向内外部用户实现 API 的可控开放。

"零代码注册"是网关能否长期可用分水岭。CRM 的 API 会随业务持续增加,如果每接一个 API 都要写一段 Agent 适配代码,半年后网关就会变成无人敢改的黑箱。定义即注册,才让 600+ 这个数量级具备可持续性。
1.零代码注册:业务 API 定义即注册,Agent 可读可懂;
2.多样化调用模式:本地 Cli 命令、HTTP、SDK、MCP 多种调用方式;
3.统一鉴权:所有操作严格遵循纷享 PaaS 的数据权限与功能权限,Agent 以当前用户身份访问;偏后台管理类的 Cli 还叠加管理权限校验;
4.流控与数据脱敏:网关层实施时间窗口频次限制与接口级精细流控;对敏感度高的核心 CRM 数据,按数据安全等级定义进行动态脱敏;
5.ACP 用户交互协议:网关支撑 Agent 与用户之间的交互协议(ACP),提供 LUI 与 GUI 融合的底层技术支撑——Agent 在 Chat 过程中不仅是纯文字交互,遇到复杂业务操作(如下单场景中的复杂促销计算)时,可推出 CRM 原生订单业务组件,用户在 GUI 中完成复杂操作后,数据回传 Agent 继续执行,形成完整闭环。
此外,网关下注册的 600+ 操作,不仅开放给 ShareHive 自己的 ShareAgent,同样可以通过 MCP、HTTP、Cli 方式开放给第三方外部 Agent 调用——这是纷享销客AI技术平台 ShareHive 开放生态的技术底座。
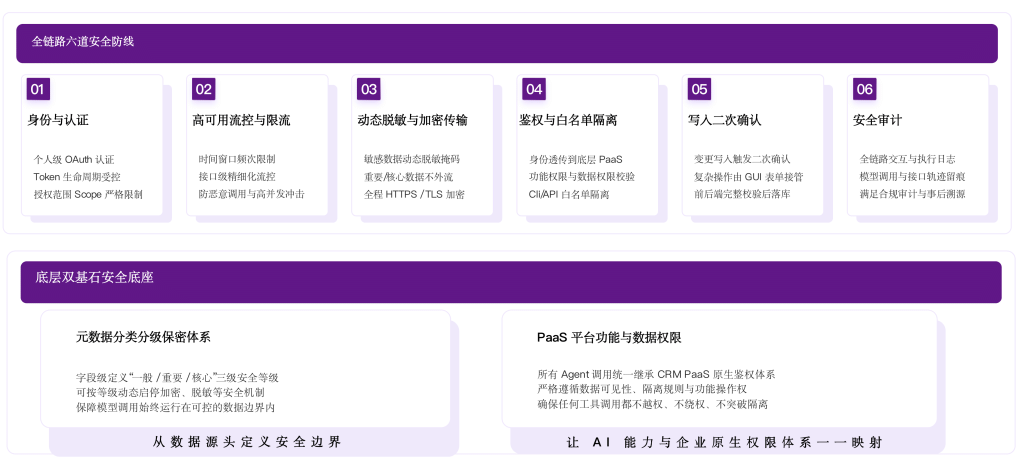
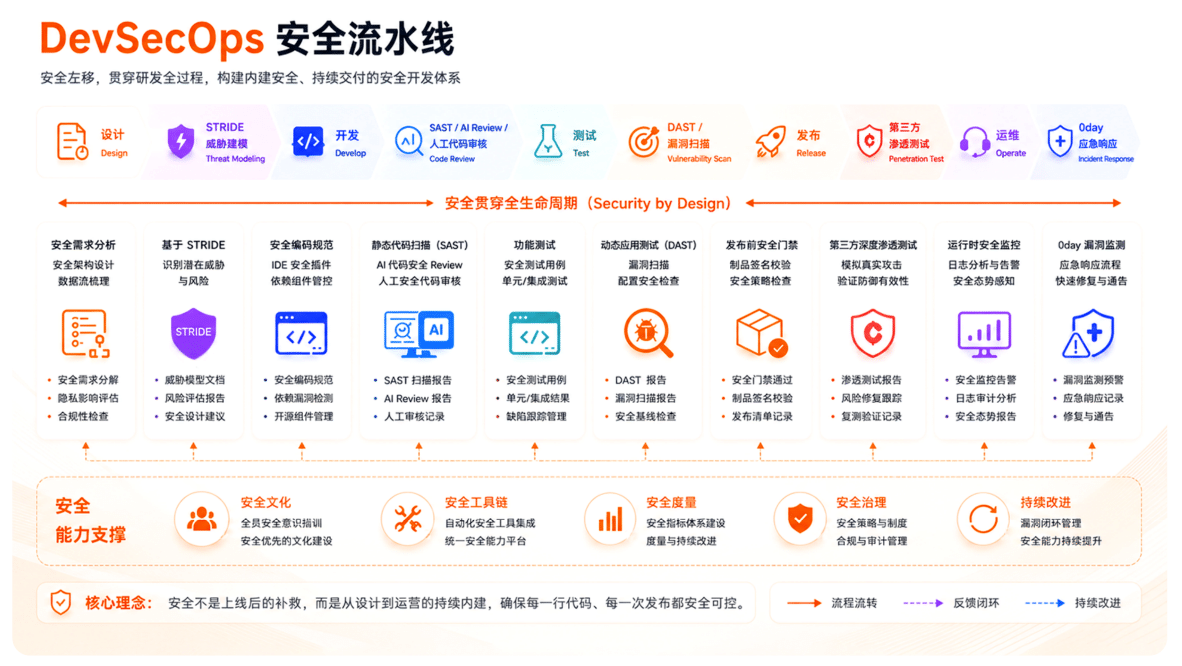
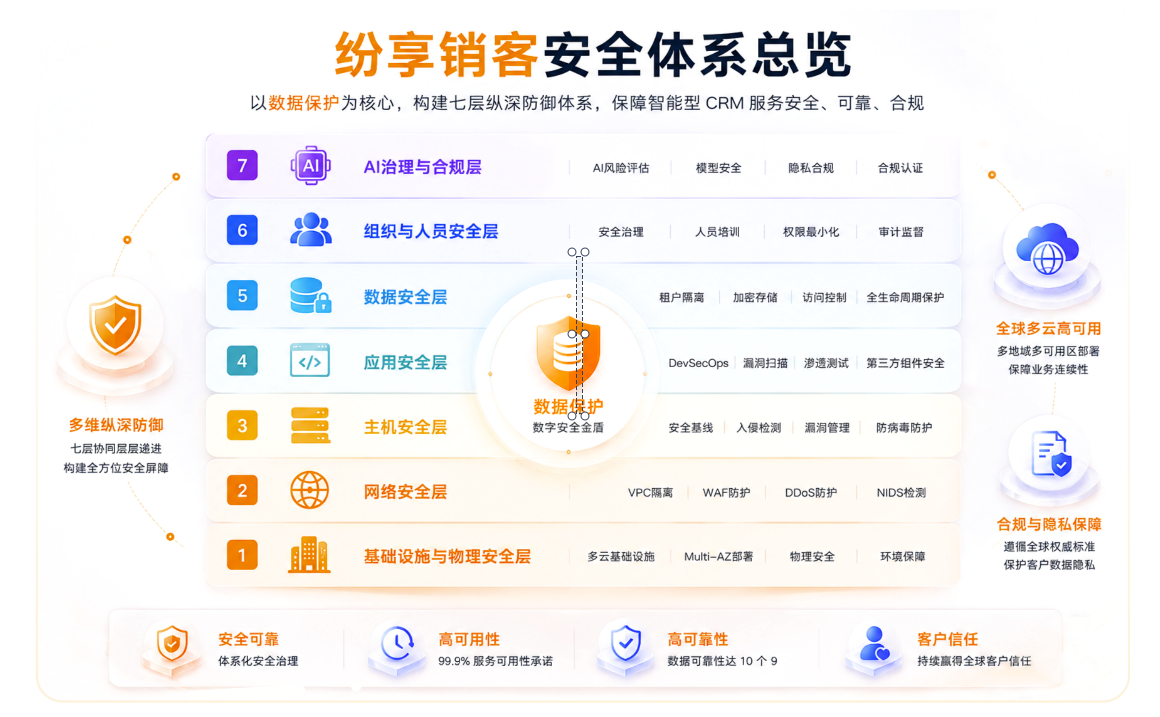
一个不安全的 Agent 在企业级场景下是无法使用的。纷享销客AI技术平台ShareHive 的安全体系基于纷享 PaaS 平台构建,以"底层双基石 + 全链路六道防线"构建可信 AI 安全架构。

纷享 CRM 本身就是语义化系统,所有数据通过元数据层描述。在元数据字段级定义"一般 / 重要 / 核心"三级安全等级,从数据源头定义安全边界;Agent 开启安全掩码后,自动遵循字段等级,在数据交付大模型前完成对应脱敏,可按等级动态启停加密、脱敏等安全机制。
所有 Agent 调用统一继承 CRM PaaS 原生鉴权体系。由于全部业务访问都经过统一工具 Cli 网关,Agent 以当前用户身份执行,每一次操作都经过功能权限与数据权限校验——不越权、不绕权、不突破隔离。
两块基石的关系是:一块管"什么数据敏感",一块管"谁能碰这些数据"。缺任何一块,安全体系都会漏。
1.身份与认证:Agent 执行全程经过个人级 OAuth 认证,Token 生命周期受控,授权范围 Scope 严格限制;
2.高可用流控与限流:通过统一工具 Cli 网关对 Agent 的工具调用实施时间窗口频次限制与结构化精细流控,防止恶意调用与高并发冲击;
3.动态脱敏与加密传输:根据企业数据分类分级策略及模型接入配置,对敏感数据实施动态脱敏与访问控制,并通过 HTTPS / TLS 加密传输,保障数据处理与传输过程的安全可控;
4.鉴权与白名单隔离:Agent 执行 CRM 操作时,通过统一 Cli 工具网关将用户身份透传至底层 PaaS 平台和业务系统,在这些业务 API 层会遵循平台权限体系,进行完整的功能权限与数据权限校验;在垂直范围上对 Agent 可执行的 Cli 操作进行隔离,不同类型 Agent 仅能执行属于该类型的 Cli 操作,例如面向企业外部的智能客服、互联 Agent,无法访问企业内部数据相关的 Cli,通过该能力进一步保障 Agent 对 CRM 业务与数据的权限控制在所需范围内;
5.写入二次确认:Agent 自主调用工具执行 CRM 数据写入操作(数据编辑、新增、业务转换)时,必须经人工二次确认后才继续执行;复杂高风险操作由 GUI 接管(如订单的复杂促销政策运算由 CRM 订单表单在 Chat 中接管处理),前后端完整校验后方可入库;
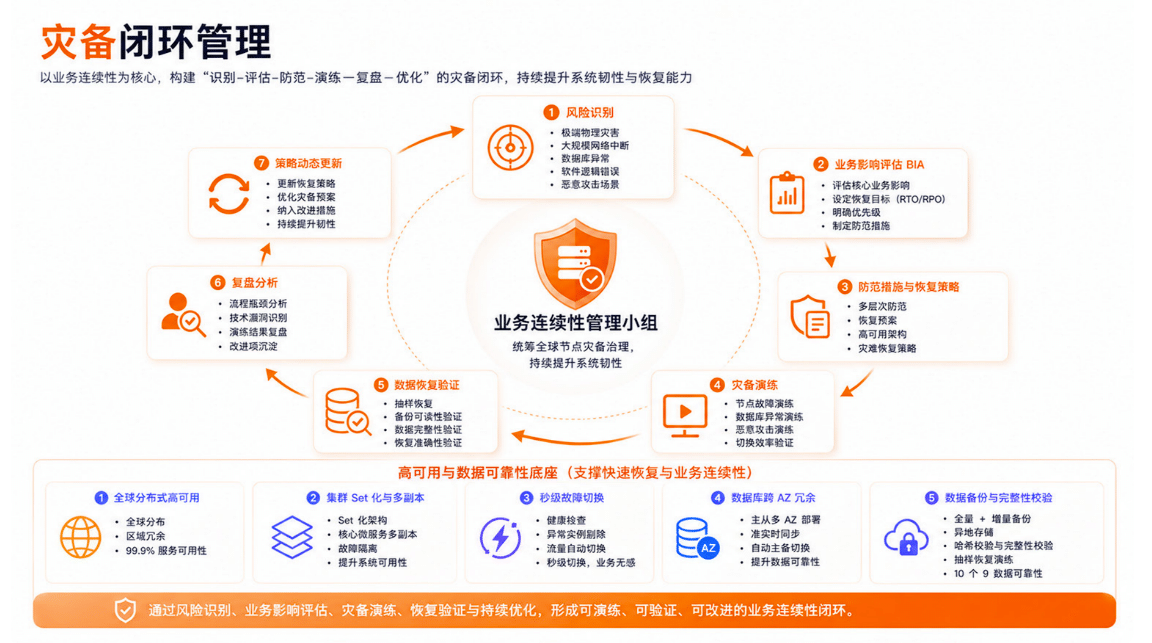
6.安全审计:全链路交互与执行日志留存,包括模型调用与接口执行的输入输出,满足企业合规审计与事后溯源要求。
第六道防线容易被当成"合规摆设",但对 CIO 而言它恰恰最实在:出了问题时能不能查清"哪一步、谁、动了什么",决定了这个系统能不能长期留在生产环境里。
沙箱解决"跑得安全",网关解决"碰得合规",双基石与六道防线解决"边界在哪、事后可查"。三者叠在一起,纷享销客AI技术平台 ShareHive 才敢让 Agent 真的去动生产数据——这也是企业级 Managed Agent 与个人级工具最不该被忽略的差别。
阅读下一篇