纷享销客CRM
产品
业务产品
纷享 AI-ShareAgent
渠道管理
销售云
集团 1+N
营销云
生态类产品
服务云
平台能力
AI 平台(ShareHive 操作平台)
业务定制平台(PaaS)
智能分析平台(BI)
数据集成平台 + 开放平台
解决方案
行业方案
ICT行业
装备制造
专业服务
医疗健康
SaaS软件
家居建材
教育培训
电子制造
物流行业
精细化工
消费品
能源电力
农资农贸
汽车零部件
外贸行业
场景方案
国产替代
企业出海
Salesforce 迁移
大客户关系管理
交付项目管理
售后服务管理
更多场景解决方案>>
客户案例
高科技
制造业
消费品
医疗健康
家居建材
更多客户案例
资源中心
干货内容
电子书下载
博客文章
产品动态
视频资料
市场活动
2026年AI产品发布会
CRM知识
什么是CRM
什么是SaaS
什么是PaaS
什么是销售管理系统
什么是营销管理系统
什么是服务管理系统
更多知识>
客户支持
服务与支持
客户实施服务
信任中心
学习和帮助
用户手册
管理员认证
产品功能演示
最新版本下载
关于纷享
企业简介
纷享动态
加入纷享
联系方式
渠道伙伴
成为渠道伙伴
纷享销客伙伴同行者
营销型伙伴
交付型伙伴
生态合作伙伴
招商政策
伙伴招商政策
查询渠道伙伴
伙伴资质查询
多语言
简中
繁中
ENG

纷享销客Agentic CRM多层租户隔离,实现 AI 场景下数据互不越权泄露

纷享销客  ⋅编辑于  2026-11-12 15:43:04
微信咨询

售前顾问一对一沟通

获取专业解决方案

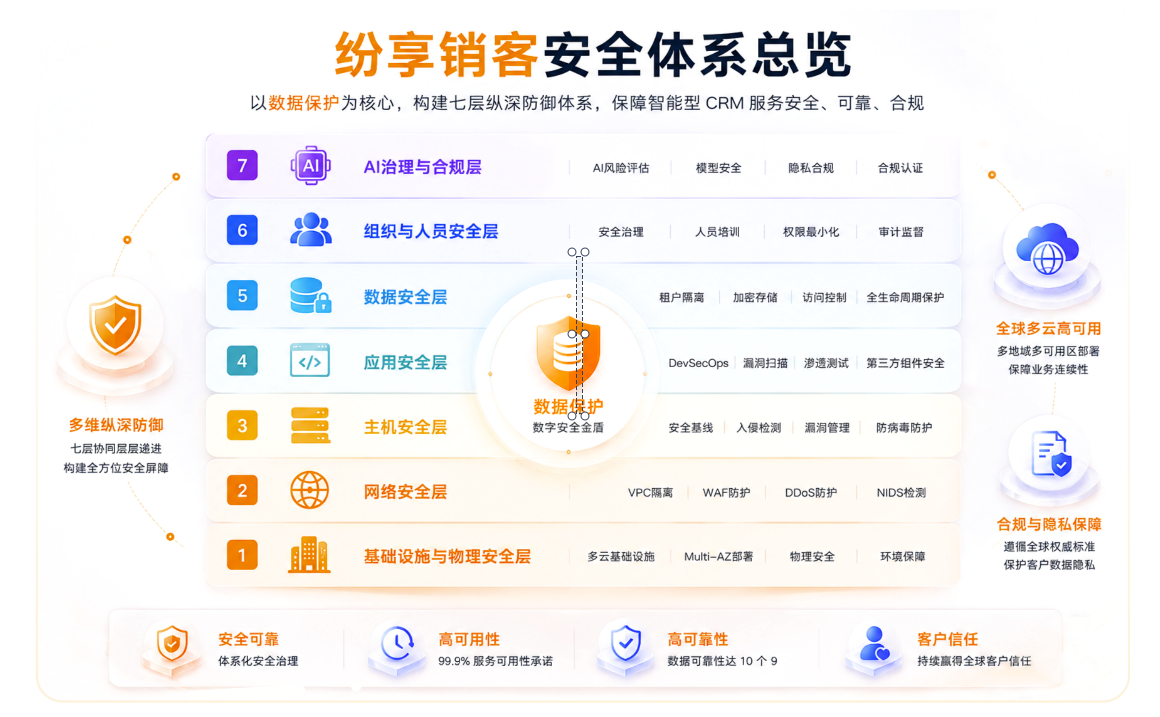
数据是企业最核心的资产,也是 CRM 平台安全能力的最终落点。纷享销客围绕租户隔离机制、数据生命周期保护、隐私保护合规与数据灾备四条主线,系统呈现了从"数据不串门"到"数据可遗忘"的完整防护闭环,为 Agentic CRM 时代的数据主权与隐私安全提供了可验证的答案。

一、租户隔离机制

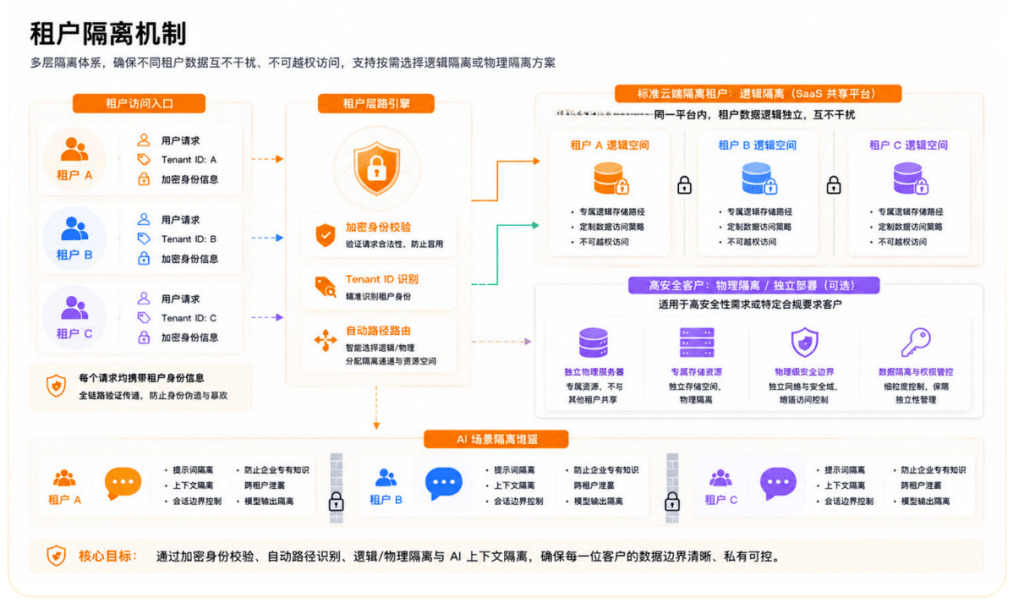
纷享销客作为领先的 SaaS 服务商,确保租户间数据的绝对独立性与安全性是纷享销客的核心技术底线。纷享销客为全球客户提供了从逻辑到物理的多层级隔离保障机制,确保在复杂的云环境下,每一位租户的数据都能处于严密的私有化保护状态。

1、逻辑隔离机制

针对标准端出发,纷享销客通过先进的数据隔离算法实现高效、严密的逻辑隔离:

1)加密身份核验:

当租户发起任何数据请求时,系统要求必须携带经过高标准加密的租户身份信息(Grant IMI)。这一身份标签贯穿于数据处理的全生命周期。

2)自动路径识别:

系统的隔离算法会根据加密身份信息,精确识别请求来源,并自动将其导向该租户专属的逻辑隔隔与读取路径,通过底层的元数据驱动架构,系统在代码逻辑层确保不同租户的数据互不干扰、不可越权访问。

2、物理隔离模式

针对具有超高安全性需求或特定合规要求的行业大客户,纷享销客提供独立部署数据库模式:

1)专属存储:在该模式下,租户的数据将存储在完全独立的数据库实例中。

2)物理级安全边界:通过与其它租户在物理硬件层面的完全隔离,彻底消除由于多租户共享资源可能带来的潜在侧信道攻击风险,满足企业对数据主权与物理掌控的极致追求。

3)文件级深度防护:在数据物理隔离的部署方式基础上,纷享销客可进一步支持数据库文件级加密存储。通过透明数据加密(TDE)等技术,确保即便底层物理存储介质被非法访问,导出的数据文件依然处于加密保护状态,不可被解析。

3、AI 场景下的隔离增强

在向"Agentic CRM"演进过程中,,纷享销客在 AI 模型推理阶段同样嵌入了隔离策略:

提示词与上下文隔离:确保租户 A 的智能化请求和生成的上下文信息不会被租户 B 的 AI 会话所触达,防止企业专有知识在智能化交互中发生租户泄露。

通过这种“逻辑严密、物理可选”的隔离架构,纷享销客确保了每一位客户的数字资产在复杂的全球多云环境中,都能享有等同于私有化部署的安全私密性。

二、数据生命周期保护

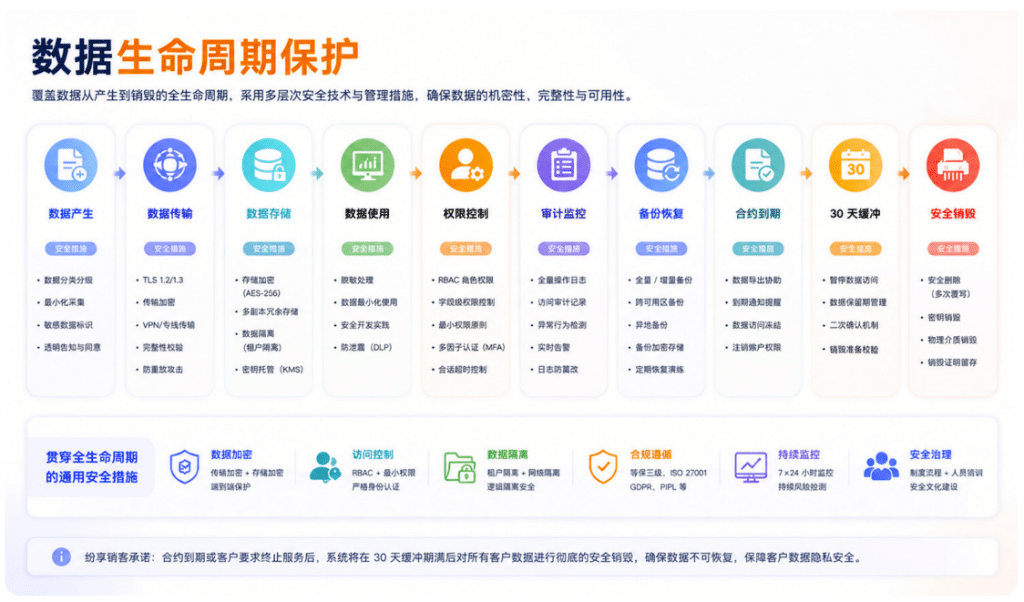
纷享销客深知数据是企业最核心的资产。纷享销客参考国际领先的数据安全管理框架,对数据从产生、存储、使用、传输到销毁的全生命周期实施精细化治理,确保数据在每一个阶段都处于受控的安全状态。

1、高强度加密存储

纷享销客为不同密级的数据提供了差异化的加密保护方案:

1)敏感信息加密:

系统运用独立的密钥中心对用户登录密码等核心敏感数据进行加密存储。加密过程严格采用符合国际安全标准的算法,有效防范由于数据库拖库导致的密码泄露风险。

2)数据库文件级加密:

针对物理隔离部署模式的客户,纷享销客提供数据库文件级加密存储能力[用户提供]。该措施在存储卷或数据库文件层面建立防线,确保数据在落盘状态下的机密性,满足金融、国央企等行业对数据驻留安全的最严苛要求。

3)云端存储冗余:

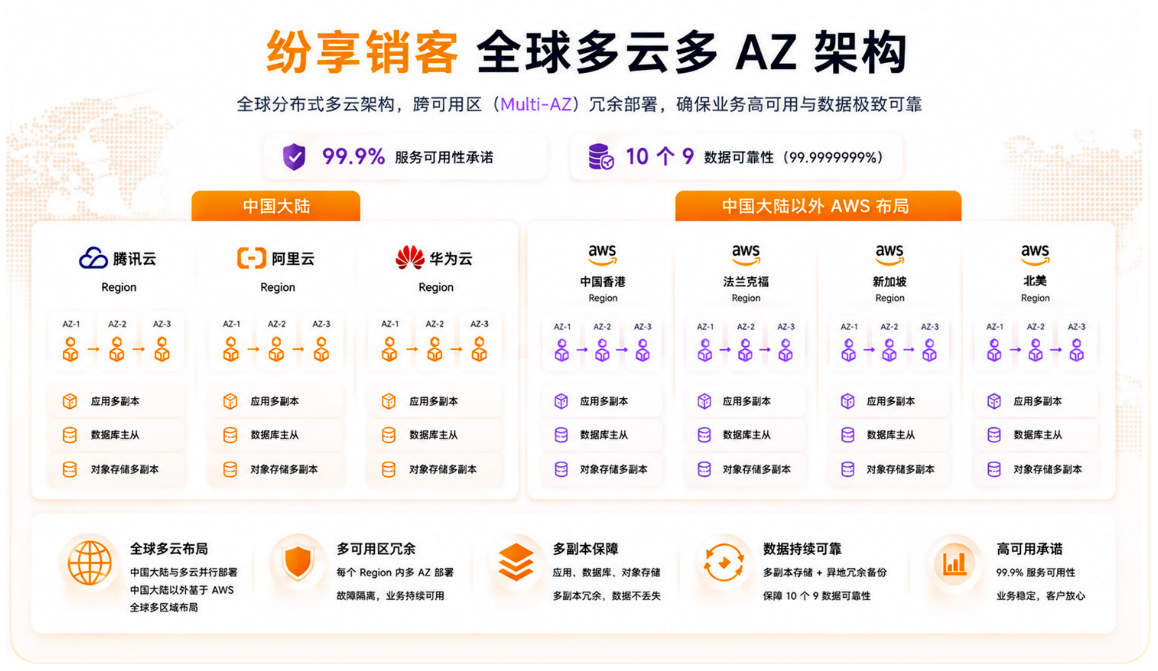
基于公有云的基础设施能力,核心业务数据在持久层采用主从多 AZ 部署模式,确保数据在物理机房层面具备高可用性。

4)极致可靠性:

通过定期执行全量备份与增量备份相结合的策略,纷享销客确保数据的持久性(Durability)达到 10 个 9(99.99999999%)的行业领先标准。

2 精细化访问控制

纷享销客实施了严格的基于角色的访问控制(RBAC)与最小权限原则,确保"数据可见即可控":

1)字段级安全配置:

租户管理员可以在 CRM 系统后台进行深度权限定制。安全控制粒度不仅限于功能模块,更可精确到具体的字段级别(如隐藏手机号、控制特定列的编辑权)。

2)权限校验机制:

用户的每一次数据请求(Read/Write/Delete)均需经过系统内核的功能权限与数据权限校验服务拦截。只有通过身份验证且具备相应角色授权的操作才会被执行,从根源上防止越权访问。

3、数据安全审计与监控

在数据流转过程中,纷享销客建立了全方位的审计链路:

1)访问日志存证:

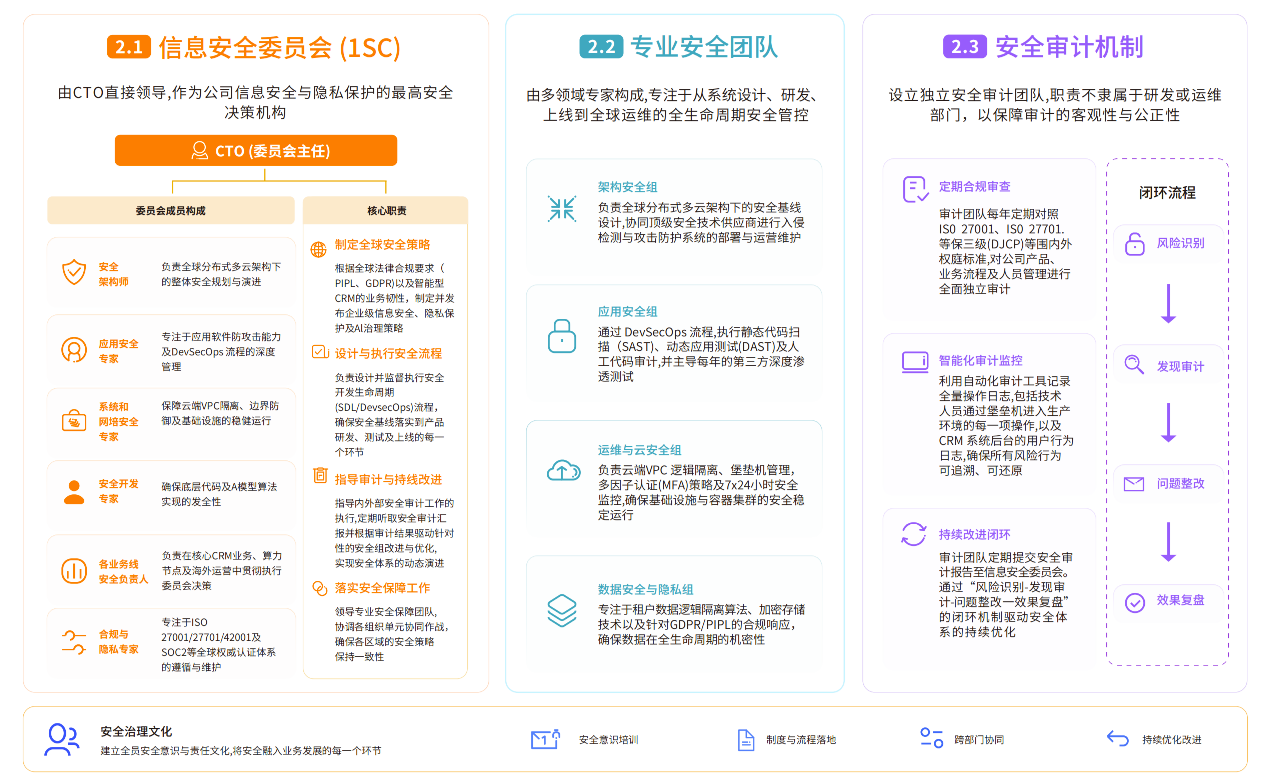
系统自动记录内部运维人员和企业租户对数据的每一次访问行为。安全审计团队定期对照 ISO 27001 和等保三级标准对权限配置及访问情况进行独立审查。

2)行为审计闭环:

企业客户管理员亦可通过后台界面,对租户内部人员的操作行为进行审计,确保业务操作的合规性与可追溯性。

4、安全销毁机制

纷享销客赋予客户充分的"数据被遗忘权",并制定了严谨的退出机制:

1)30 天缓冲保护:

当客户服务合约到期且未续约时,系统会进入 30 天的保留缓冲期,防止由于意外到期导致的数据不可恢复。

2)彻底删除:

缓冲期结束后,若未收到续约请求,纷享销客将启动安全销毁程序。纷享销客将采取技术手段对生产环境及各全球备份节点中该租户的所有数据进行彻底删除,确保残留数据不可还原,彻底保障用户的隐私主权。

通过这套涵盖"标准加密、精细授权、全量审计、彻底销毁"的数据全生命周期防护体系,纷享销客为全球企业的数字化转型构建了一个安全可信的数据闭环。

三、隐私保护合规

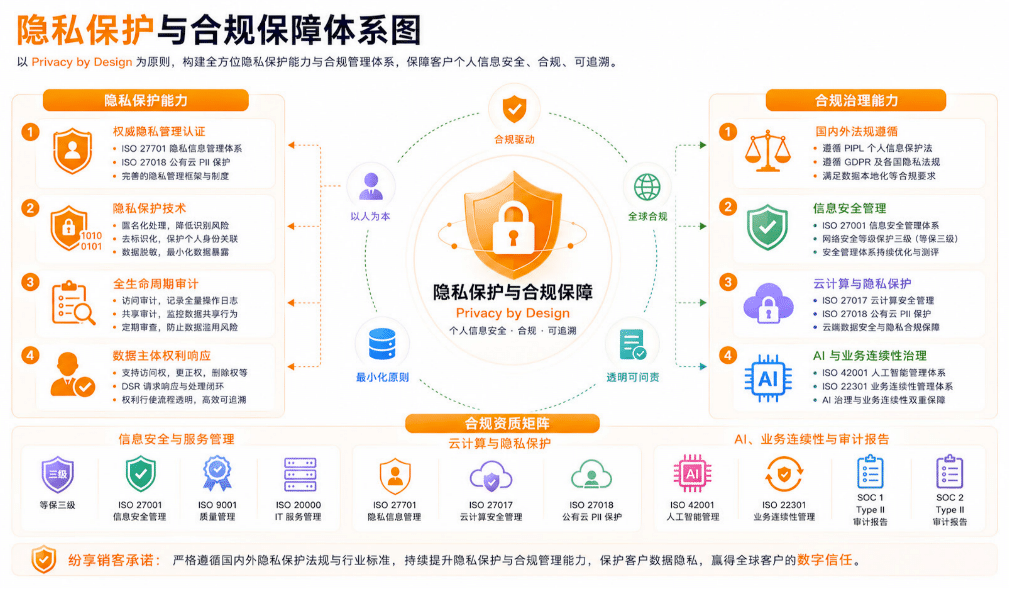
纷享销客深知个人信息保护的重要性,始终将其作为全球业务合规运营的核心。纷享销客建立了完善的隐私保护管理体系,确保在处理客户及其终端用户数据时,严格遵守中国《中华人民共和国个人信息保护法》(PIPL)、欧盟《通用数据保护条例》(GDPR)等全球主流隐私法规的要求。

1、权威隐私管理认证

纷享销客已获得多项国际公认的隐私保护认证,标志着纷享销客的隐私管理水平已达到全球领先标准:

1.ISO 27701 [隐私信息管理体系(PIMS)]:

作为 ISO 27001 的扩展,纷享销客通过该认证确立了在个人身份信息(PII)收集、存储及处理方面的系统化管理框架,显著降低了个人隐私泄露风险。

2.ISO 27018 [公有云个人身份信息(PII)保护]:

作为专门针对公有云环境下的隐私保护标准,该认证证明了纷享销客在公有云上作为 PII 处理者时,遵循了最高标准的透明度与安全规范。

2、核心保护技术与策略

纷享销客坚持"隐私保护由设计开始"(Privacy by Design)的原则,通过技术手段实现数据的深度防护:

1)数据匿名化与去标识化处理:

在进行数据分析、系统监测以及针对"Agentic CRM"场景下的算力优化时,纷享销客采取科学、合理的脱敏技术对个人数据实施匿名化处理,确保数据在流转过程中无法重新识别到特定个人。

2)生命周期审计:

纷享销客对个人敏感数据的访问、共享等操作实施全量审计跟踪,定期对照 ISO 标准审查数据使用情况,严防未经授权的访问和数据滥用行为。

3、数据主体权利响应机制

纷享销客建立了规范且高效的数据主体权利请求(DSR)处理流程,切实捍卫用户的法定主权:

1)全面的权利保障:

纷享销客积极响应并支持数据主体行使其隐私权利,包括但不限于访问权、更正权、删除权(被遗忘权)等。

2)快速响应闭环:

当收到来自企业客户或用户的隐私权利请求时,纷享销客的专业合规团队会依据预设的合规流程,在法定时限内完成身份核实、数据操作及结果反馈,确保用户对其个人信息的控制权得到有效行使。

通过这套"认证加持、技术驱动、权利归位"的隐私合规管理体系,纷享销客确保了在全球数字化和智能化进程中,始终能够为客户提供安全、机密、可信赖的服务环境。

四、数据灾备说明

1、灾备基础设施架构

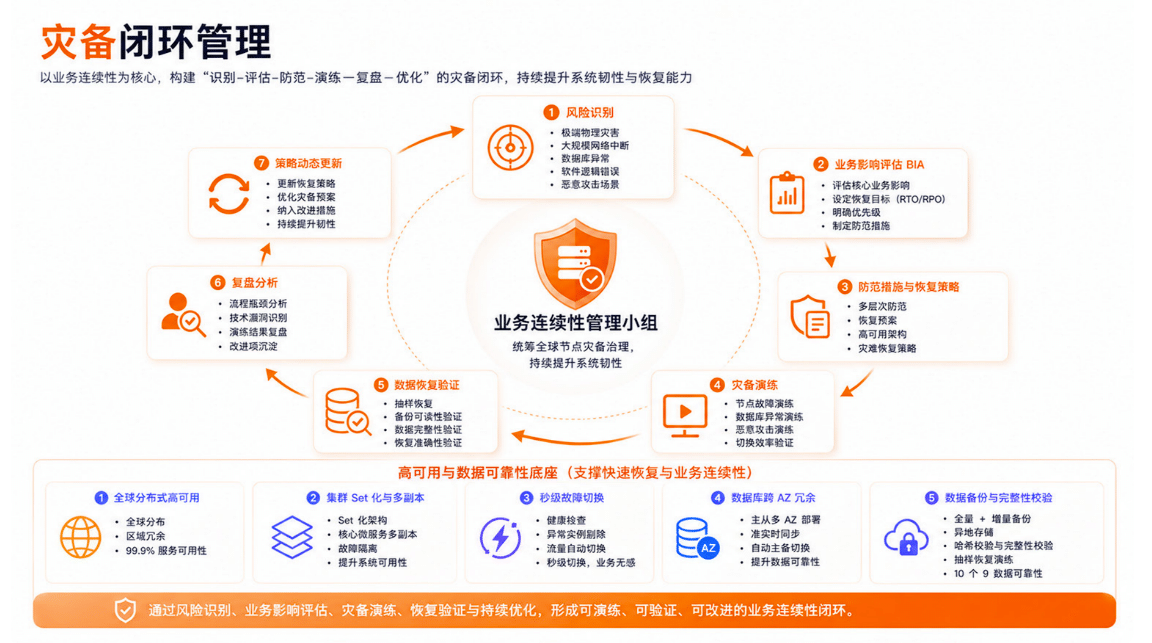
纷享销客在中国内地依托公有云服务商实现服务部署,并在云环境内部采用 Multi-AZ(多可用区)冗余架构。通过在同一地域的不同可用区之间形成冗余,平台能够降低单一可用区故障对服务可用性的影响,避免因单点故障导致业务服务中断。

1.在数据服务层面

纷享销客对核心数据库和文件类存储均采用高可用与冗余化设计。相关数据服务根据系统特性配置主备、复制、多副本或多可用区等保护机制,确保关键数据具备持续可用、故障隔离和快速恢复能力。

2.在文件存储层面

平台通过多副本和多可用区等方式提升文件类数据的可靠性和可用性,保障文件数据在基础设施异常情况下仍具备安全、稳定的存储能力。

通过上述灾备基础设施设计,纷享销客能够为客户提供安全、可靠、可持续的基础设施保障。

2、数据备份策略

所有数据库系统均通过结构化备份策略进行保护,该策略结合了定期全量备份与增量备份,能够实现可靠的时间点数据恢复,同时提升备份效率并降低存储开销。

结语

纷享销客把"数据安全"拆成了四道相互衔接的防线:租户隔离解决"数据不串门",逻辑隔离、物理隔离与 AI 场景隔离按需叠加;数据生命周期保护覆盖从产生、传输、存储、使用、权限、审计到备份恢复与安全销毁的每一步;隐私保护合规则以 ISO 27701、ISO 27018 等认证与 Privacy by Design 原则,把个人信息的合规处理落到技术与流程;数据灾备则通过 Multi-AZ 冗余与全量+增量备份,守住数据的可用性与可恢复性。四者合起来,构成了纷享销客面向全球客户的数据主权与隐私安全闭环。

业绩增长从一个好CRM开始

客服热线:400 1122 778

扫码添加企业微信

- 扫码添加企业微信 -

目录 目录
一、租户隔离机制
二、数据生命周期保护
三、隐私保护合规
四、数据灾备说明
结语
一、租户隔离机制
二、数据生命周期保护
三、隐私保护合规
四、数据灾备说明
结语
关闭
售后服务

400-1122-778

售后问题转接 2

分享链接已复制,去粘贴发送吧!