售前顾问一对一沟通
获取专业解决方案
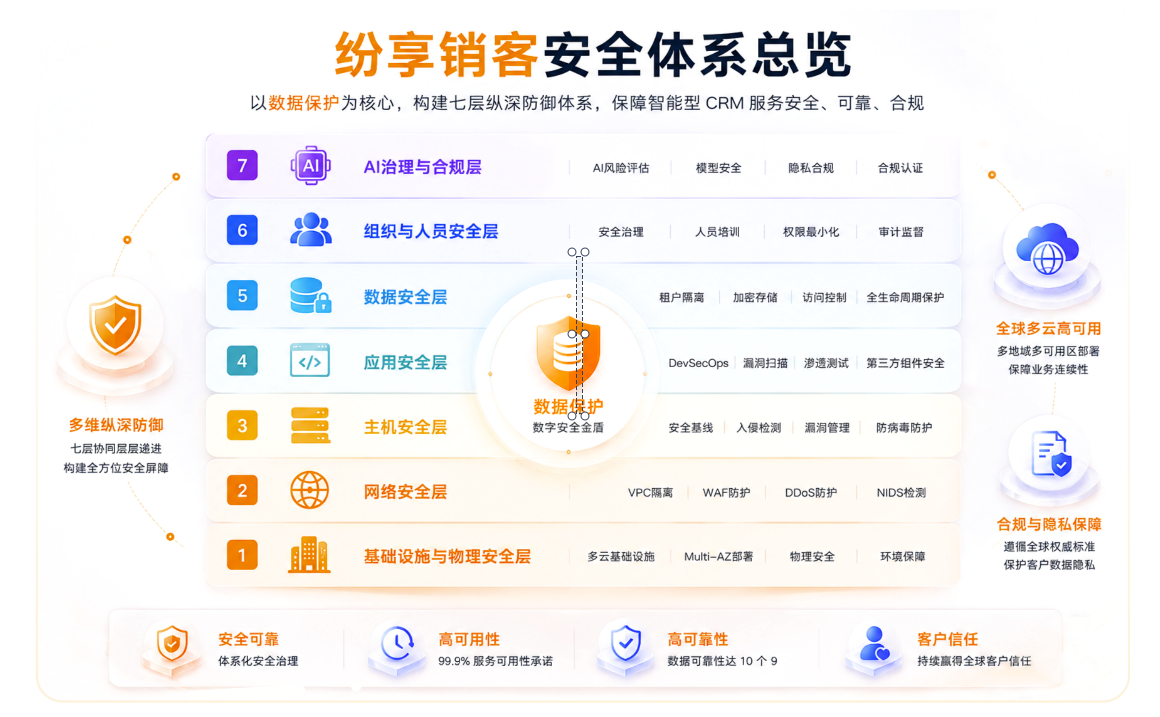
安全战略能否真正落地,取决于有没有一套权责清晰、独立运转的组织与治理机制。纷享销客Agentic CRM从信息安全委员会到专业安全团队,从独立安全审计到覆盖员工全生命周期的人员安全管理,给出了安全治理的组织答案:让安全从制度文本变成可执行、可监督、可追溯的日常动作。

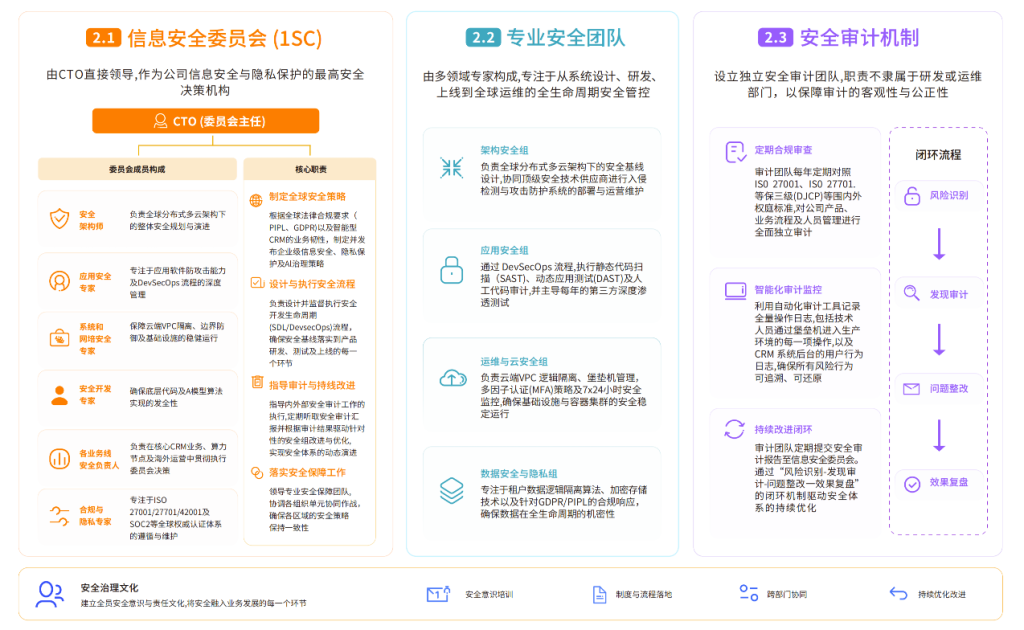
纷享销客建立了由 CTO 直接领导的信息安全委员会,作为公司信息安全与隐私保护的最高安全决策机构。委员会旨在统筹全局安全战略,确保安全管理策略与业务智能化发展深度融合,为客户提供全方位受控的安全环境。
委员会的核心职责涵盖了从战略规划到落地执行的全闭环管理:
根据全球法律合规要求(如PIPL、GDPR)以及Agentic CRM的业务特性,制定并发布企业级信息安全、隐私保护及AI治理策略。
负责设计并监督执行安全开发生命周期(SDL/DevSecOps)流程,确保安全基线落实到产品研发、测试及上线的每一个环节。
指导内外部安全审计工作的执行,定期听取安全审计汇报,并根据审计结果驱动针对性的安全措施改进与优化,实现安全体系的动态演进。
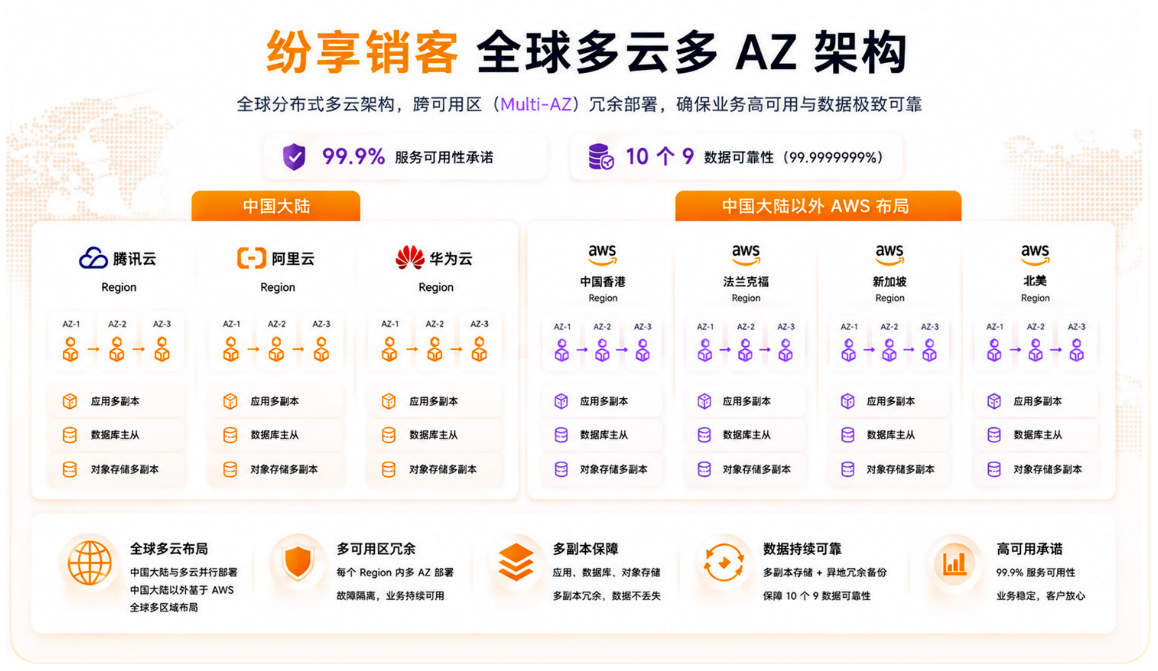
领导专业安全保障团队,协调各组织单元协同作战,确保各区域的安全策略保持一致性。
信息安全委员会采取跨职能、多维度的专家协作模式,其成员包括:
1)安全架构师:负责全球分布式多云架构下的整体安全规划与演进。
2)应用安全专家:专注于应用软件防攻击能力及 DevSecOps 流程的深度管理。
3)系统和网络安全专家:保障云端 VPC 隔离、边界防御及基础设施的稳健运行。
4)安全开发专家:确保底层代码及 AI 模型算法实现的安全性。
5)各业务线安全负责人:负责在核心 CRM 业务、算力节点及中国大陆之外运营中贯彻执行委员会的各项决策。
6)合规与隐私专家:专注于 ISO 27001/27701/42001 及 SOC2 等全球权威认证体系的遵循与维护。
通过这一权威机构的领导,纷享销客不仅确立了“安全先行”的组织保障,更通过持续的风险分析与模拟演练,显著增强了系统在复杂全球化网络环境下的抗风险能力与业务连续性。
纷享销客组建了由多领域专家构成的专业安全保障团队,专注于从系统设计、研发、上线到全球运维的全生命周期安全管控。团队根据职责细分为以下专业小组:
负责全球分布式多云架构下的安全基线设计,协同顶级安全技术供应商进行入侵检测与攻击防护系统的部署与运营维护。
通过 DevSecOps 流程,执行静态代码扫描(SAST)、动态应用测试(DAST)及人工代码审计,并主导每年的第三方深度渗透测试。
负责云端VPC逻辑隔离、堡垒机管理、多因子认证(MFA)策略及7x24小时安全监控,确保基础设施与容器集群的安全稳定运行。
专注于租户数据逻辑隔离算法、加密存储技术以及针对GDPR/PIPL的合规响应,确保数据在全生命周期的机密性。
为确保各项安全管理策略及合规要求的有效落地,纷享销客设立了独立安全审计团队,其职责不隶属于研发或运维部门,以保障审计的客观性与公正性:
审计团队每年定期对照IS027001、IS027701、等保三级(DJCP)等国内外权威标准,对公司产品、业务流程及人员管理进行全面独立审计。
利用自动化审计工具记录全量操作日志,包括技术人员通过堡垒机进入生产环境的每一项操作,以及CRM系统后台的用户行为日志,确保所有风险行为可追溯、可还原。
审计团队定期提交安全审计报告至信息安全委员会。通过“风险识别-发现审计-问题整改-效果复盘”的闭环机制,驱动安全体系的持续优化。
人员是安全链条中最核心、也是最活跃的环节。纷享销客将人员安全管理贯穿于员工的招聘、入职、在职及离职的全生命周期,确保每一位能够接触到客户数据的员工都具备高度的安全意识和合规合约精神:
在国家法律法规允许的范围内,纷享销客会对拟录用员工执行严格的背景调查。该调查旨在评估候选人的职业道德、既往信用记录及合规表现,确保新员工符合公司在商业道德和信息安全政策方面的准入标准。
所有正式员工在入职时,均必须根据公司规定签署法律效力明确的《保密协议》。协议不仅涵盖公司商业秘密的保护,更重点强调了对客户数据、企业隐私及算法机密的长期保密义务,确保合规意识在法律层面达成契约。
纷享销客安全团队针对不同岗位的员工开展阶梯式培训:
1)通用安全意识:针对全员开展网络安全基础知识、办公安全规范及基础法律法规宣导。
2)专业技术培训:针对研发人员深入开展安全开发(DevSecOps)知识与最佳实践培训。
3)AI 安全与伦理专题:结合 ISO 42001 标准,针对智能化算法研发及运营人员开展 AI 安全、算法伦理及隐私计算技术的专项培训,防范提示词攻击等新型 AI 威胁。
4)全球合规专题:针对处理中国大陆之外业务的人员,进行 GDPR、PIPL 等全球主流隐私法规的深度合规宣贯,确保人员操作符合全球化数据处理要求。
安全培训并非流于形式,公司通过定期的安全知识考核、模拟钓鱼演练等方式评估培训效果,并将安全表现纳入员工绩效考核指标。通过这种持续性的教育与审计,纷享销客将安全文化深深植根于企业基因,确保在向“Agentic CRM”进化的过程中,人的因素成为最稳固的安全屏障。
"谁来负责安全"这一根本问题:以 CTO 挂帅的信息安全委员会负责决策与统筹,四个专业安全小组负责从架构、应用、运维到数据的全生命周期执行,独立于研发与运维的安全审计团队负责监督与闭环,而覆盖招聘、入职、在职、离职的人员安全管理则把安全责任落到每一位能接触客户数据的员工身上。决策、执行、监督、人员四条线各司其职又彼此咬合,构成了纷享销客安全战略得以持续落地的组织底座。
阅读下一篇