售前顾问一对一沟通
获取专业解决方案
作为企业级CRM服务的领军者,纷享销客始终将数据安全与隐私保护视为产品的生命线和企业的核心竞争力。纷享销客致力于通过前沿的安全技术、严谨的管理流程以及全球化的基础设施布局,为客户构建一个高可靠、高可用、全方位合规的数字化底座。
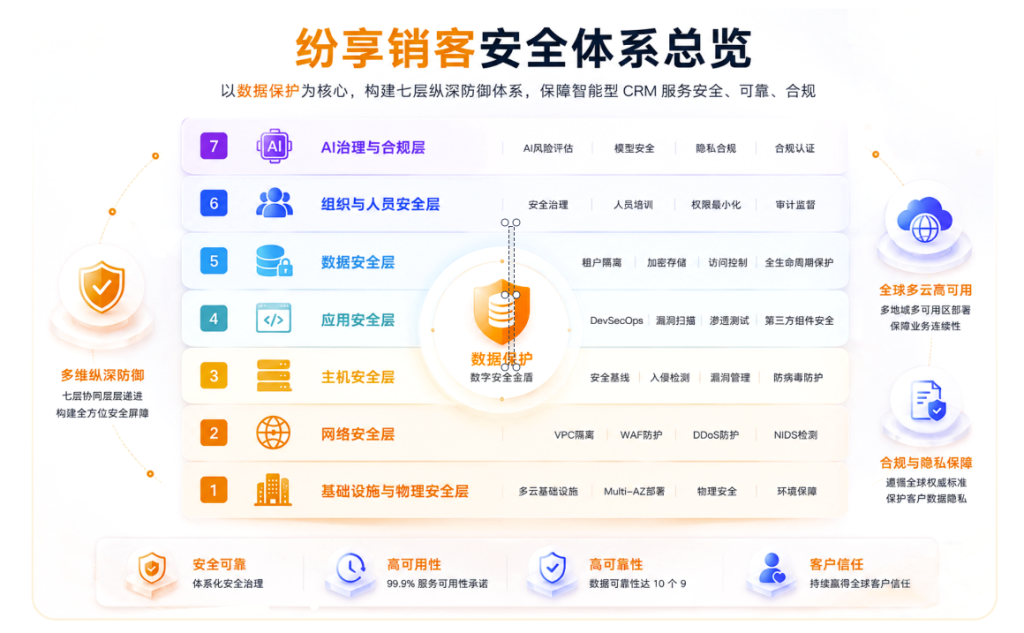
纷享销客的安全体系全面覆盖物理安全、网络安全、应用安全、主机安全、数据安全、组织人员安全及AI治理与合规七大层面。通过深度防御(Defense in Depth)策略,纷享销客确保客户数据在采集、存储、处理及传输的全生命周期内得到严密保护。
为了应对极端灾难并保障业务连续性,纷享销客构建了全球分布式多云架构。
在中国大陆,纷享销客基于腾讯云、阿里云、华为云等顶级公有云平台分别构建了独立的业务运行环境;
在中国大陆之外的区域,纷享销客基于AWS部署了中国香港、法兰克福、新加坡、北美等4个区域(Region)。为了确保业务的极端稳健性,在每一个云环境内部,所有核心算力与存储资源均严格执行跨可用区(Multi-AZ)的冗余部署。这一基础设施的全面升级,支撑了纷享销客99.9%的服务可用性承诺,并确保数据可靠性达到10个9(99.99999999%)的极高标准。
纷享销客坚持遵循国内外最严苛的信息安全标准,已连续多年保持网络安全等级保护三级(等保三级)、1S027001(信息安全管理)、1S027701(隐私信息管理)、1S027017(云计算服务信息安全)、1S027018(公有云个人身份信息(PI)保护)、IS022301(业务连续管理体系(BCMS))以及SOC2 Type l等权威认证的有效性。
特别地,针对智能化转型,纷享销客已率先获得ISO42001(人工智能管理体系)认证。这证明了纷享销客在AI相关管理体系方面建立了严密的管控体系,承诺通过定期的第三方审计,持续赢得全球客户的数字信任。在此坚实的安全基石之上,纷享销客正加速从“连接型CRM”向“Agentic CRM”全面演进。纷享销客承诺在释放生成式AI潜能的
同时,始终秉持“负责任的Al"理念,确保在智能化决策与数据处理过程中,客户的隐私主权与数据安全得到最高水准的捍卫。
纷享销客构建了多维度、深层次的防御体系(Defense in Depth),旨在为企业提供全方位的安全屏障。整体安全架构以数据保护为核心,涵盖了从底层基础设施到上层组织治理以及前沿AI治理与合规的七大关键领域:

依托全球领先的云服务商(腾讯云、阿里云、华为云、AWS)提供的顶级数据中心。物理安全由云厂商保障,具备极强的抗物理入侵能力、冗余电力供应及精密的环境控制体系。
采用云原生安全架构,通过VPC(虚拟私有云)、安全组和ACL实现接入区、核心区与办公区的深度逻辑隔离。集成云原生DDoS防护、流量清洗、WAF(Web应用防火墙)以及网络入侵检测(NIDS),确保流量合法且受控。
建立严苛的安全基线,部署云端入侵检测系统与防病毒防护软件,对云主机进行持续的实时监控与加固,及时发现并修复潜在漏洞,确保计算资源运行安全。
将安全嵌入开发生命周期(DevSecOps),运用SAST(静态扫描)、DAST(动态测试)及人工代码审计确保代码质量。每年邀请第三方机构进行深度渗透测试,模拟真实攻击场景以检验防御效能。
采用多副本冗余与高强度加密技术。通过数据隔离算法实现严格的租户间逻辑隔离,同时提供可选的物理隔离部署方案;实施基于角色的访问控制(RBAC),安全粒度可精确至字段级别;承诺合约到期30天后进行数据彻底的安全销毁。
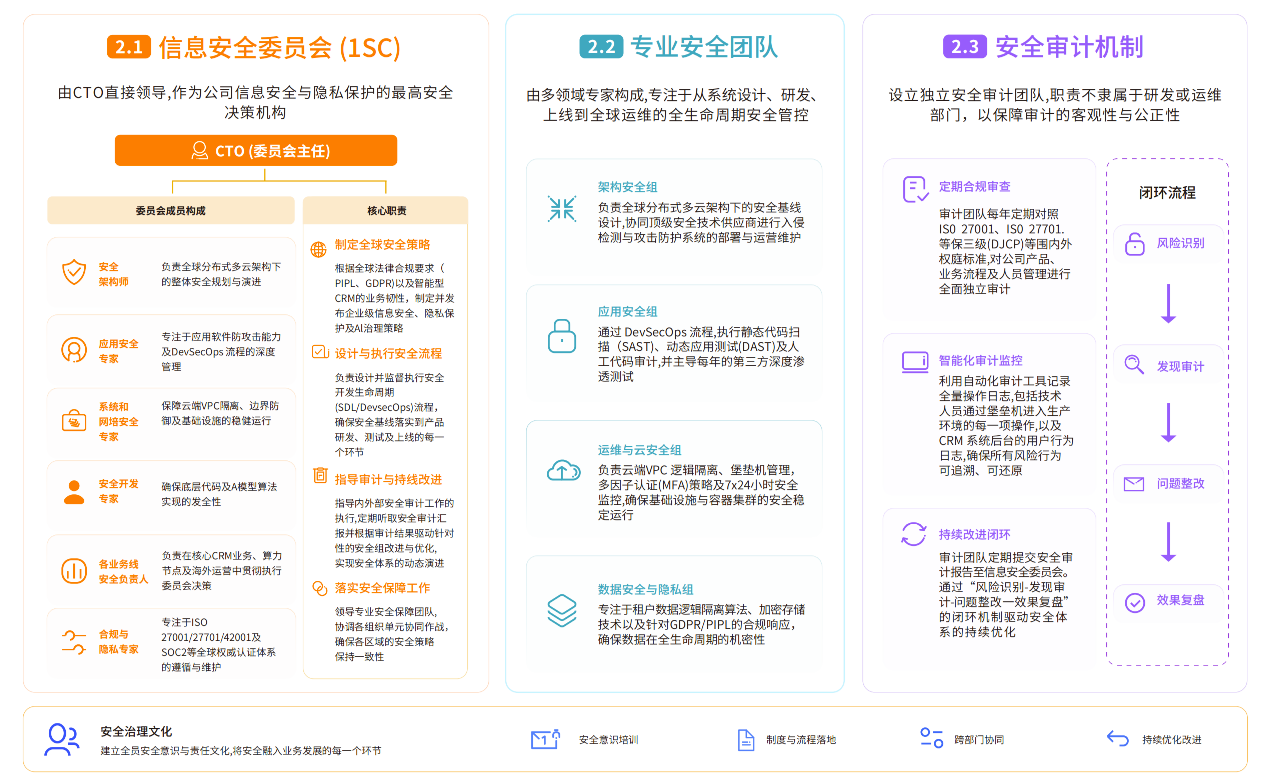
由CT0领导的信息安全委员会统筹全局,下设专业安全保障团队负责日常运维与监控。全员签署保密协议,并定期接受安全意识培训与考核,将安全文化根植于企业基因。
在传统合规底座(等保三级、IS027001、S0C2)之上,融入了最新的IS042001(人工智能管理体系(AIMS))标准。针对Agentic CRM的转型,建立了专项AI风险评估与伦理审查机制,确保算法透明与数据处理合规。
纷享销客通过这种“纵深防御+全球协同”的架构设计,确保了系统即便在复杂的全球网络环境下,依然能维持99.9%的服务可用性与极致的数据可靠性。
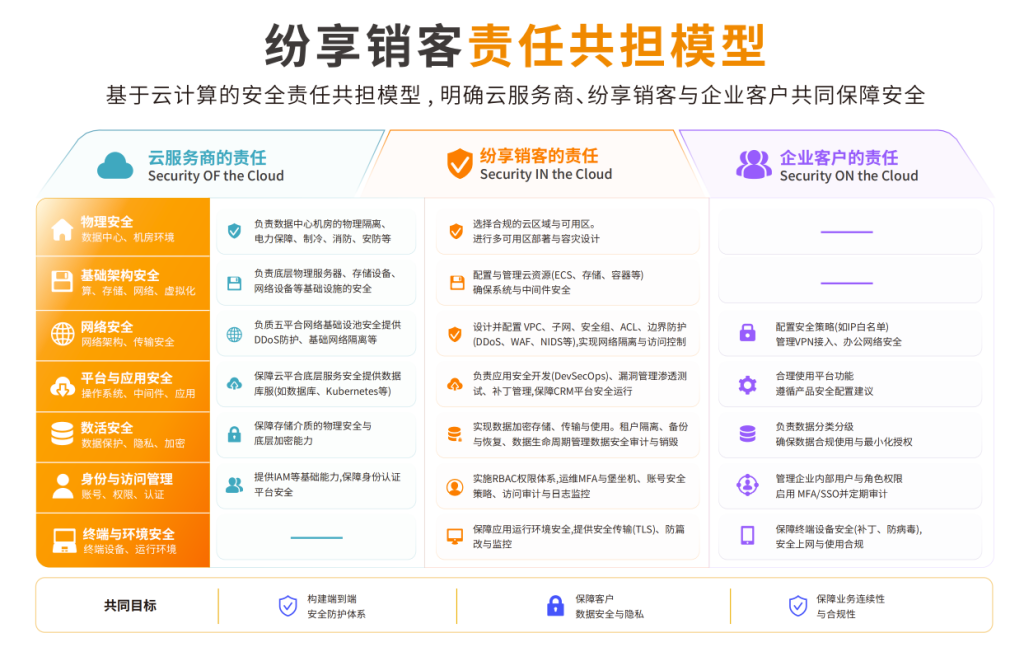
纷享销客基于全球领先的公有云基础设施构建SaaS服务,并推行国际通用的“责任共担模型”,以明确云服务商、纷享销客与企业客户在安全链路中的职责边界。这一模型确保了安全防护覆盖从底层物理环境到上层业务数据的每一个环节。

云服务商(如腾讯云、AWS、阿里云、华为云)负责保障底层基础设施的安全。其职责涵盖物理机房、计算资源、存储硬件以及全球范围内的骨干网络安全,确保云底座具备极高的物理防入侵与环境控制能力。
1)物理安全:负责数据中心机房的物理隔离、电力保障及灾害防护。
2)基础架构安全:负责底层物理服务器、存储设备及虚拟化软件层的安全。
3)底层网络:负责云平台底层网络架构的连通性与安全性,如骨干网的 DDoS 防御。
纷享销客作为服务商,负责平台应用层与数据主体的安全。
1)平台安全维护:
包括租户间的逻辑与物理隔离、系统边界防御体系(DDoS、WAF、NIDS)以及全流程的 DevSecOps开发安全。
2)网络配置与访问控制:
负责 VPC(虚拟私有云)内的子网划分、安全组规则及 ACL 策略,确保核心区与外部网络的深度逻辑隔离。
3)身份与权限管理:
实施基于 RBAC 的精细化权限控制,并为运维人员提供多因子认证(MFA)及堡垒机接入审计。
4)数据生命周期保护:
负责实现敏感数据的加密存储、安全销毁机制,以及提供具备“10 个 9”可靠性的灾备方案。
5)业务连续性(BCM):
在 ISO 22301 标准指导下,由纷享销客负责跨云、跨可用区的冗余架构设计与灾难恢复演练,确保在极端突发情况下业务的稳健运行。
6)AI 治理与合规:
在 ISO 42001 框架下,负责 AI 模型在云端的安全运行及训练数据的隐私保护。
7)合规性承诺:
负责维持 ISO 系列、等保三级等权威合规认证的有效性。
企业客户需对其内部管理策略及数据的实际使用安全负责,这是闭环体系的关键一环:
1)账号与权限管理:
客户管理员负责基于业务需求配置 RBAC 访问控制策略,合理分配用户角色,并严格遵循“最小权限原则”管理内部员工的访问权限。
2)安全策略配置:
客户需根据自身合规要求,自主在 CRM 管理后台启用并配置密码复杂度、定期强制更新周期(如 90 天)、账号自动锁定策略及空闲强制登出时间等产品化安全功能。
3)身份鉴证强制化:
客户负责在企业内部推行 MFA(多因子认证) 或集成自有 SSO(单点登录)系统,并对 Web 端登录执行手机扫码确认等二次核验。
4)终端与环境管控:
客户负责对其登录设备进行管理与审计,包括新设备登录授权、限制特定敏感岗位仅能通过公司内网 IP 访问系统,并定期对内部用户的异常行为进行合规审计。
通过这种三方协同、职责明确的共担机制,纷享销客与客户共同构建起一道抵御数字化转型风险的坚实防线。
从安全愿景与承诺,到以数据保护为核心的七层纵深防御架构,再到云服务商、纷享销客与企业客户三方职责清晰的责任共担模型,纷享销客安全体系的整体骨架:安全不是单点能力,而是一套覆盖物理环境、网络、主机、应用、数据、组织人员与 AI 治理的系统工程。正是这套体系,支撑纷享销客在向 Agentic CRM 演进的过程中,持续兑现 99.9% 服务可用性与 10 个 9 数据可靠性的承诺,为客户的数据主权与业务连续性提供底座式保障。
阅读下一篇