纷享销客CRM
产品
业务产品
纷享 AI-ShareAgent
渠道管理
销售云
集团 1+N
营销云
生态类产品
服务云
平台能力
AI 平台(ShareHive 操作平台)
业务定制平台(PaaS)
智能分析平台(BI)
数据集成平台 + 开放平台
解决方案
行业方案
ICT行业
装备制造
专业服务
医疗健康
SaaS软件
家居建材
教育培训
电子制造
物流行业
精细化工
消费品
能源电力
农资农贸
汽车零部件
外贸行业
场景方案
国产替代
企业出海
Salesforce 迁移
大客户关系管理
交付项目管理
售后服务管理
更多场景解决方案>>
客户案例
高科技
制造业
消费品
医疗健康
家居建材
更多客户案例
资源中心
干货内容
电子书下载
博客文章
产品动态
视频资料
市场活动
2026年AI产品发布会
CRM知识
什么是CRM
什么是SaaS
什么是PaaS
什么是销售管理系统
什么是营销管理系统
什么是服务管理系统
更多知识>
客户支持
服务与支持
客户实施服务
信任中心
学习和帮助
用户手册
管理员认证
产品功能演示
最新版本下载
关于纷享
企业简介
纷享动态
加入纷享
联系方式
渠道伙伴
成为渠道伙伴
纷享销客伙伴同行者
营销型伙伴
交付型伙伴
生态合作伙伴
招商政策
伙伴招商政策
查询渠道伙伴
伙伴资质查询
多语言
简中
繁中
ENG

纷享销客SFA数据安全机制解析:构建企业数字化护城河

纷享销客  ⋅编辑于  2025-7-30 9:48:51
微信咨询

售前顾问一对一沟通

获取专业解决方案

在数字经济时代,客户数据已成为企业最核心的资产之一。据Gartner研究显示,到2025年,75%的企业将把数据安全作为选择CRM系统的首要考量因素。作为连接型CRM的开创者,纷享销客SFA系统如何构建全方位的数据安全防护体系?其安全机制又能为企业数字化转型提供哪些保障?本文将深入解析纷享销客在数据安全领域的创新实践。

免费下载《纷享销客销售管理产品白皮书》

一、CRM数据安全:企业数字化生命线

在探讨具体的安全机制前,我们首先需要理解:为什么CRM系统的数据安全如此重要?

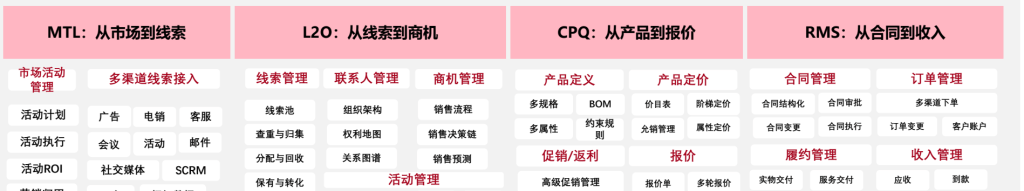
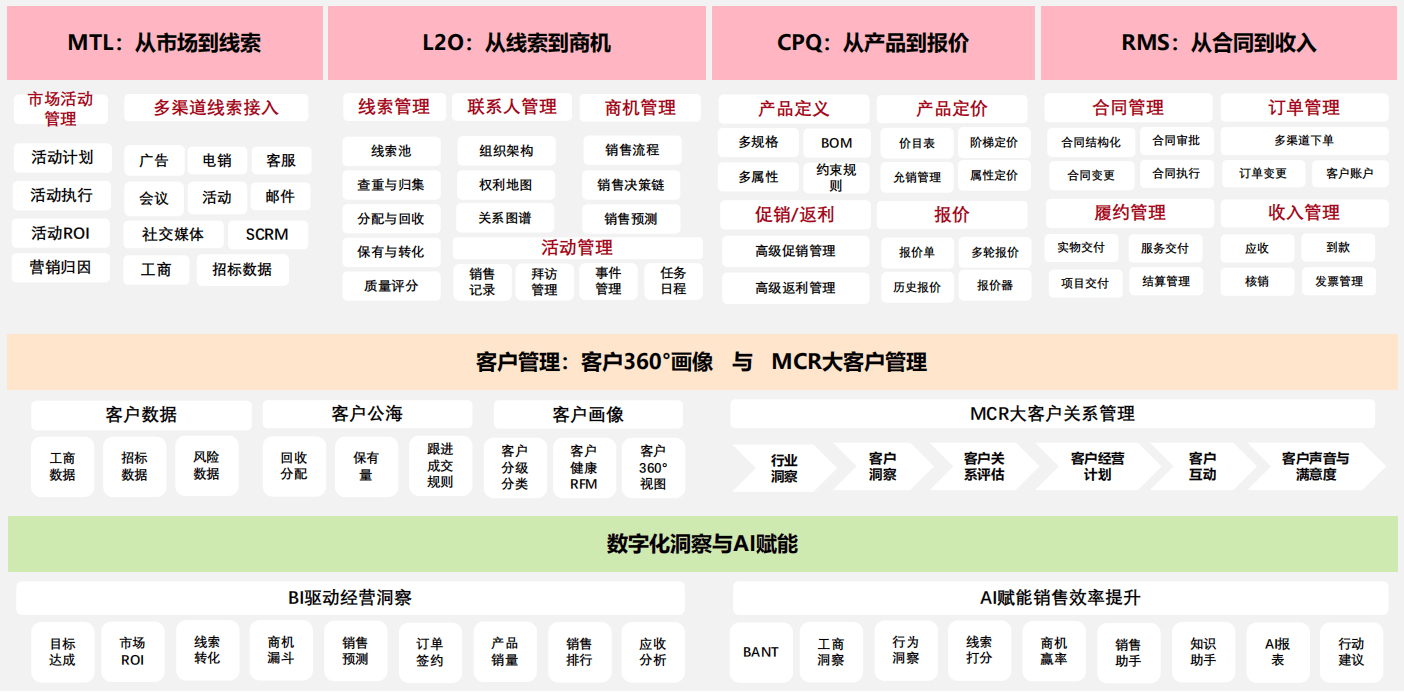
​​销售自动化(SFA)​​作为CRM的核心模块,承载着企业从市场到线索(MTL)、从线索到商机(L2O)、从商机到回款的全流程敏感数据。这些数据包括客户联系方式、交易记录、沟通历史、商业合同等,一旦泄露或被篡改,轻则造成客户流失,重则引发法律风险。

IDC《2023年中国企业CRM应用调研报告》指出,采用具备完善安全机制的CRM系统可使企业数据泄露风险降低63%,合规成本减少45%。纷享销客SFA系统正是基于这样的认知,构建了"三位一体"的安全防护体系:

1.​​基础设施安全​​:物理环境与网络传输保障

2.​​应用层安全​​:权限管控与业务流程防护

3.​​数据资产安全​​:加密存储与合规审计

二、基础设施安全:从物理到网络的全面防护

纷享销客采用​​金融级​​数据中心架构,所有数据存储在通过ISO27001认证的腾讯云华东机房,具备以下核心安全特性:

​​双因素物理认证​​:生物识别+动态令牌的准入机制

​​网络隔离​​:VPC私有网络+安全组规则,隔离不同租户数据

​​传输加密​​:全链路TLS 1.3加密,防止中间人攻击

​​DDoS防护​​:10Tbps级流量清洗能力,抵御大规模网络攻击

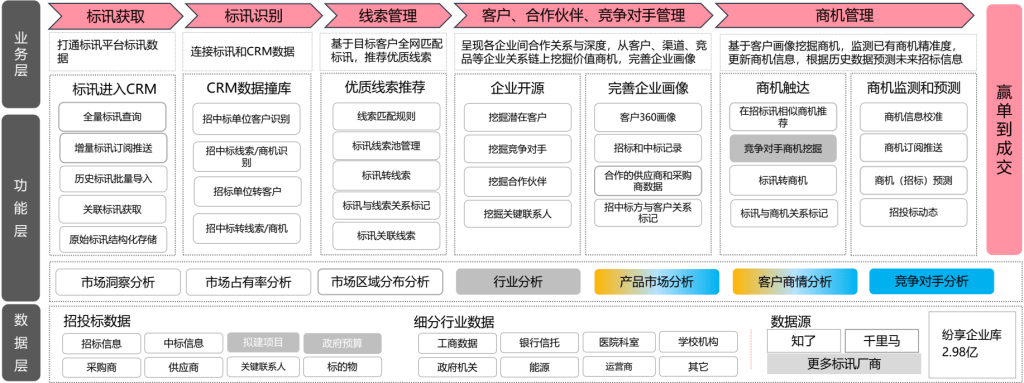
特别值得关注的是其​​标讯通​​功能的数据安全设计。该模块集成招投标数据时,采用"数据脱敏+权限隔离"双重机制:

1.敏感字段如联系人手机号自动部分隐藏(如138​​​​1234)

2.不同层级销售人员仅能查看权限范围内的标讯详情

3.所有查询记录留痕审计,防止数据批量导出

三、应用层安全:细粒度权限与业务流程管控

纷享销客SFA系统在应用层面实现了"​​权限-流程-行为​​"的三维安全控制:

1. 动态权限矩阵

基于RBAC模型,支持:

​​字段级权限​​:控制可见/可编辑字段

​​记录级权限​​:通过数据共享规则限制数据访问范围

​​功能级权限​​:精确到按钮的操作权限控制

例如在​​客户管理​​模块,销售代表只能看到自己负责的客户信息,而区域经理可查看本区域全部客户,但隐藏财务敏感字段。

2. 业务流程安全校验

关键业务流程内置​​防篡改​​机制:

商机阶段推进需满足预设条件(如必填资料)

CPQ(配置-定价-报价)流程中价格修改需审批

合同签订后关键条款锁定,防止随意变更

3. 行为审计追踪

所有用户操作生成​​安全日志​​,包括:

数据查看/修改记录

登录IP与设备指纹

敏感操作二次认证记录

批量导出审批流程

这些日志保存180天以上,满足等保2.0三级要求。

四、数据资产安全:加密与合规管理

纷享销客对数据实施"​​分级分类​​"保护策略:

1. 存储加密

静态数据:AES-256加密存储

敏感字段:额外应用国密SM4算法

密钥管理:HSM硬件模块保管根密钥

2. 隐私合规

自动识别并脱敏PII(个人身份信息)数据

支持GDPR"被遗忘权",可彻底删除指定客户数据

内置中国《个人信息保护法》合规检查工具

3. 数据主权

针对跨国企业需求,提供:

中国境内数据本地化存储选项

跨境数据传输加密通道

区域化数据隔离方案

五、安全机制的实际业务价值

某医疗器械企业应用纷享销客SFA系统后,实现了以下安全效益:

1.​​撞单风险降低80%​​:通过客户查重机制和权限隔离,彻底解决渠道冲突

2.​​报价错误归零​​:CPQ模块的审批流程和版本控制,杜绝手工报价失误

3.​​合规审计时间缩短70%​​:自动化日志和报表一键生成审计所需材料

4.​​数据泄露事件零发生​​:两年运行期间未发生任何数据安全事故

这些安全效益直接转化为商业价值——该企业客户满意度提升35%,销售周期缩短28%,年度营收增长19%。

六、企业选型建议:如何评估CRM安全性?

基于纷享销客的实践,建议企业从以下维度评估CRM系统的安全性:

评估维度 关键指标 检查方法
基础设施 数据中心认证、网络防护能力 要求提供商出示SOC2/ISO27001证书
应用安全 权限粒度、审计日志完整性 要求演示字段级权限设置
数据保护 加密算法、密钥管理方案 询问静态数据加密具体实现
合规性 本地法规适配、隐私保护 检查GDPR/个人信息保护法合规功能
应急响应 事件响应SLA、备份策略 了解数据恢复流程和时间承诺

七、未来展望:AI时代的安全新挑战

随着AI技术融入CRM系统,安全防护也面临新课题。纷享销客正在研发的​​AI安全网关​​将实现:

敏感查询实时拦截(如批量获取客户手机号)

异常行为智能识别(如非工作时间大量数据访问)

自动化合规检查(如合同条款风险评估)

这种"AI防护AI"的思路,代表了下一代智能CRM安全体系的发展方向。

结语

在数字化竞争日益激烈的今天,CRM系统已不仅是效率工具,更是企业核心数据的保险箱。纷享销客SFA通过多层次、全链路的安全机制设计,为企业的客户资产构建了坚固的数字化护城河。选择具备完善安全体系的CRM系统,既是合规要求,更是企业可持续发展的战略投资。

正如某知名CIO所言:"在数字经济中,数据安全不是成本中心,而是价值创造者。"纷享销客的安全实践证明,良好的数据保护不仅能规避风险,更能增强客户信任,最终转化为可观的商业回报。

常见问题解答

​​Q1:纷享销客SFA系统如何防止销售离职带走客户资料?​​

A1:通过多重防护机制:

1.离职账号即时禁用,阻断数据访问

2.客户资料自动转移至接替者,保持业务连续性

3.所有客户数据导出需审批并留痕

4.水印追踪技术,防止屏幕拍照泄密

​​Q2:系统如何处理合规要求中的"数据最小化"原则?​​

A2:纷享销客实施:

1.字段级权限控制,只收集必要信息

2.自动清理长期未更新的冗余数据

3.客户画像支持匿名化处理

4.内置合规检查清单,避免过度收集

​​Q3:CPQ模块如何保证报价过程的安全性和准确性?​​

A3:核心保障包括:

1.价格修改权限分级控制

2.历史版本比对,防止恶意篡改

3.审批工作流强制执行

4.最终报价单PDF加密+数字签名

5.所有修改操作完整审计日志

​​Q4:系统是否支持国产化替代环境下的特殊安全要求?​​

A4:完全支持,提供:

1.国产密码算法(SM2/SM3/SM4)选项

2.本地化部署方案

3.麒麟/统信UOS操作系统适配

4.达梦/人大金仓数据库兼容版本

​​Q5:如何平衡销售便捷性与系统安全性?​​

A5:纷享销客采用智能平衡策略:

1.高频操作免密验证(如指纹/面部识别)

2.风险敏感操作强制二次认证

3.基于用户行为的动态权限调整

4.安全策略可视化配置,非技术人员也可管理

业绩增长从一个好CRM开始

客服热线:400 1122 778

扫码添加企业微信

- 扫码添加企业微信 -

目录 目录
一、CRM数据安全:企业数字化生命线
二、基础设施安全:从物理到网络的全面防护
三、应用层安全:细粒度权限与业务流程管控
四、数据资产安全:加密与合规管理
五、安全机制的实际业务价值
展开更多
一、CRM数据安全:企业数字化生命线
二、基础设施安全:从物理到网络的全面防护
三、应用层安全:细粒度权限与业务流程管控
四、数据资产安全:加密与合规管理
五、安全机制的实际业务价值
六、企业选型建议:如何评估CRM安全性?
七、未来展望:AI时代的安全新挑战
结语
常见问题解答
关闭
售后服务

400-1122-778

售后问题转接 2

分享链接已复制,去粘贴发送吧!