纷享销客CRM
产品
业务产品
纷享 AI-ShareAgent
渠道管理
销售云
集团 1+N
营销云
生态类产品
服务云
平台能力
AI 平台(ShareHive 操作平台)
业务定制平台(PaaS)
智能分析平台(BI)
数据集成平台 + 开放平台
解决方案
行业方案
ICT行业
装备制造
专业服务
医疗健康
SaaS软件
家居建材
教育培训
电子制造
物流行业
精细化工
消费品
能源电力
农资农贸
汽车零部件
外贸行业
场景方案
国产替代
企业出海
Salesforce 迁移
大客户关系管理
交付项目管理
售后服务管理
更多场景解决方案>>
客户案例
高科技
制造业
消费品
医疗健康
家居建材
更多客户案例
资源中心
干货内容
电子书下载
博客文章
产品动态
视频资料
市场活动
2026年AI产品发布会
CRM知识
什么是CRM
什么是SaaS
什么是PaaS
什么是销售管理系统
什么是营销管理系统
什么是服务管理系统
更多知识>
客户支持
服务与支持
客户实施服务
信任中心
学习和帮助
用户手册
管理员认证
产品功能演示
最新版本下载
关于纷享
企业简介
纷享动态
加入纷享
联系方式
渠道伙伴
成为渠道伙伴
纷享销客伙伴同行者
营销型伙伴
交付型伙伴
生态合作伙伴
招商政策
伙伴招商政策
查询渠道伙伴
伙伴资质查询
多语言
简中
繁中
ENG

CRM数据安全性怎么考虑

纷享销客  ⋅编辑于  2024-11-28 17:49:25
微信咨询

售前顾问一对一沟通

获取专业解决方案

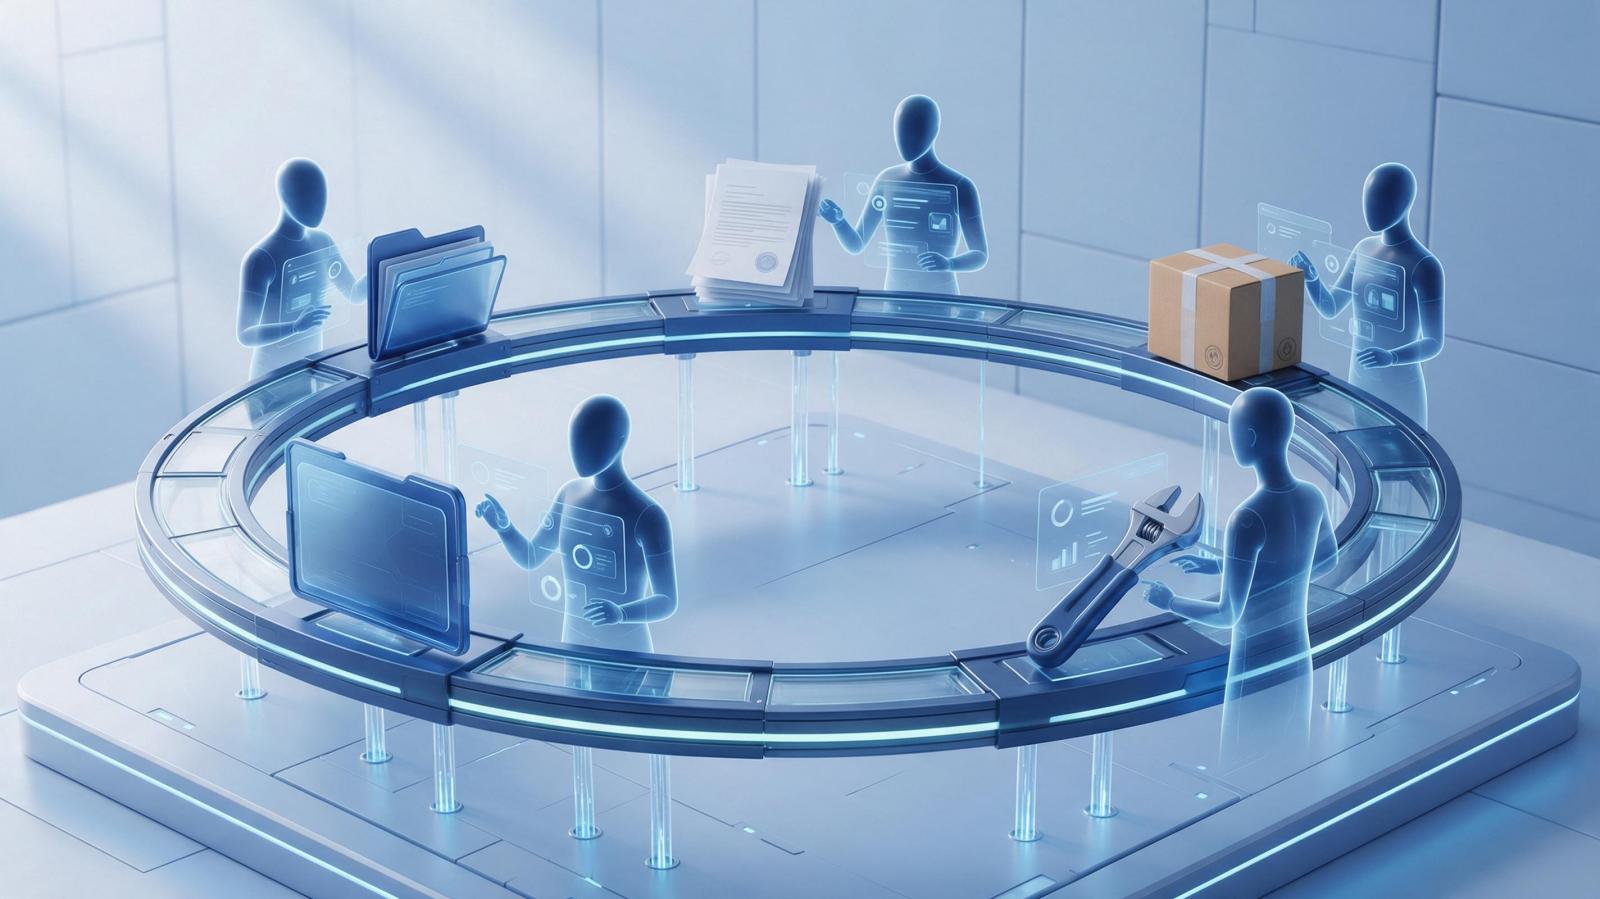
CRM系统作为企业的核心资产,承载着客户信息、交易数据等敏感信息,其安全性已成为企业关注的焦点。企业需要从技术、管理和法律等多个维度进行综合考量,以确保客户数据的安全和企业的合规运营。本文将深入探讨确保CRM数据安全性的策略和实践,为企业提供全面的安全保障方案。

免费下载企业数字化转型参考用书《连接型CRM》

1.了解CRM系统的数据构成

CRM系统的数据安全性首先需要从了解其数据构成开始。CRM系统通常包含客户信息、交易记录、沟通历史等敏感数据。这些数据不仅对企业至关重要,也是黑客攻击的主要目标。因此,企业必须认识到保护这些数据的重要性,并采取相应的安全措施。

2.数据加密与访问控制

数据加密是保护CRM数据不被未授权访问的关键技术。企业应确保所有存储和传输的数据都经过加密处理,无论是在数据库中还是在网络传输过程中。此外,访问控制也是确保数据安全的重要环节。企业应实施基于角色的访问控制策略,确保只有授权人员才能访问敏感数据。

3.定期的数据备份与恢复计划

数据备份是防止数据丢失的最后一道防线。企业应定期进行数据备份,并确保备份数据的安全性。同时,制定有效的数据恢复计划,以便在数据丢失或损坏时能够迅速恢复业务运营。

4.强化内部员工的安全意识

内部员工往往是数据泄露的主要渠道。因此,企业需要对员工进行定期的安全培训,提高他们的安全意识。教育员工识别钓鱼邮件、社交工程等常见的网络攻击手段,并强调保护客户数据的重要性。

5.合规性与法律遵循

在全球化的商业环境中,数据合规性是企业必须面对的挑战。不同国家和地区有不同的数据保护法规,如欧盟的GDPR和美国的CCPA。企业必须确保其CRM系统符合所有相关法律法规的要求,以避免法律风险和潜在的巨额罚款。

6.技术选型与供应商评估

在选择CRM系统时,企业应仔细评估供应商的技术实力和安全记录。选择那些提供最新安全特性、定期更新和漏洞修复的CRM系统。同时,考虑供应商的行业经验和客户评价,选择信誉良好的供应商。

7.监控与审计

实时监控CRM系统的活动是发现和响应安全威胁的重要手段。企业应部署监控工具,记录和分析异常行为,及时发现潜在的安全事件。此外,定期的审计可以帮助企业发现安全漏洞,并确保安全措施得到有效执行。

总结

通过采取上述措施,企业可以大大降低数据泄露的风险,保护客户信息安全,同时也维护了企业的声誉和市场竞争力。安全始终是企业发展的基石,在数字化转型的道路上,企业必须将数据安全放在首位,构建一个既高效又安全的CRM环境。只有这样,企业才能在激烈的市场竞争中立于不败之地,实现可持续发展。

相关知识

问题1:CRM系统中的数据泄露有哪些常见的迹象?

答:数据泄露的迹象可能包括未经授权的数据访问、异常的登录活动、性能下降以及可疑的网络流量。企业应部署监控工具来检测这些异常行为,并建立一个快速响应机制,以便在发现数据泄露迹象时立即采取行动。

问题2:如何对CRM系统中的数据进行分类和分段?

答:数据分类是根据数据的敏感性和重要性将其分为不同的类别,而分段则是将网络划分为多个部分,以限制数据在网络中的流动。企业应根据数据的敏感性来制定分类和分段策略,例如,将个人身份信息(PII)与其他类型的数据分开存储,并限制对敏感数据的网络访问。

问题3:CRM系统应如何进行定期的安全审计?

答:定期的安全审计应包括对系统配置、用户权限、数据访问日志和安全补丁的检查。企业应制定一个审计计划,明确审计的频率、范围和责任人。审计结果应用于识别安全漏洞,并制定相应的补救措施。

问题4:CRM系统在云环境中的安全性如何保障?

答:在云环境中,CRM系统的安全性需要云服务提供商和企业共同努力。云服务提供商应提供强大的物理和网络安全措施,而企业则需要确保其云环境中的数据加密、访问控制和数据备份策略得到有效实施。

问题5:如何确保CRM系统的业务连续性?

答:为确保CRM系统的业务连续性,企业应制定灾难恢复计划和业务连续性计划。这些计划应包括数据备份、系统恢复和关键业务功能的快速恢复。企业还应定期测试这些计划,以确保在发生灾难时能够迅速恢复业务运营。

业绩增长从一个好CRM开始

客服热线:400 1122 778

扫码添加企业微信

- 扫码添加企业微信 -

目录 目录
1.了解CRM系统的数据构成
2.数据加密与访问控制
3.定期的数据备份与恢复计划
4.强化内部员工的安全意识
5.合规性与法律遵循
展开更多
1.了解CRM系统的数据构成
2.数据加密与访问控制
3.定期的数据备份与恢复计划
4.强化内部员工的安全意识
5.合规性与法律遵循
6.技术选型与供应商评估
7.监控与审计
总结
相关知识
关闭
售后服务

400-1122-778

售后问题转接 2

分享链接已复制,去粘贴发送吧!